Publié le 21 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
L’essentiel en 30 secondes. La conformité de l’IA ne commence pas par la lecture du règlement européen. Elle commence par une question simple : que fait-on faire à l’IA dans l’entreprise, et qui l’a décidé ? Trois textes s’appliquent ensuite : le RGPD dès qu’il y a des données personnelles, le règlement européen sur l’IA selon l’usage, et le droit du travail dès que des salariés sont concernés. Ce guide donne l’ordre des étapes et renvoie, pour chacune, à l’article qui la détaille.
Trois textes, une seule démarche
| Texte | Ce qu’il encadre | Quand |
|---|---|---|
| RGPD | Les données personnelles confiées à l’IA ou produites par elle, les décisions automatisées | Déjà applicable |
| Règlement européen sur l’IA | Les pratiques interdites, la transparence, les usages à haut risque, la maîtrise de l’IA | Par étapes, de 2025 à 2028 |
| Code du travail | L’information des salariés, la consultation du comité social et économique, les méthodes d’évaluation | Déjà applicable |
Le calendrier du règlement sur l’IA
| Date | Ce qui s’applique |
|---|---|
| 2 février 2025 | Pratiques interdites, maîtrise de l’IA |
| 2 août 2025 | Obligations des fournisseurs de modèles à usage général |
| 2 août 2026 | Obligations de transparence |
| 2 décembre 2026 | Deux nouvelles pratiques interdites ; marquage des contenus générés pour les systèmes déjà sur le marché |
| 2 décembre 2027 | Systèmes à haut risque de l’annexe III |
| 2 août 2028 | IA intégrées à des produits réglementés |
Les deux dernières dates ont été reportées par le règlement du 8 juillet 2026. Le détail est dans le calendrier pour les PME et ETI et dans l’échéance du 2 décembre 2026.
Par quoi nous commençons chez un client
Tout dépend de ce que l’entreprise entend par « s’occuper de l’IA ». Deux situations se présentent. Soit des outils sont déjà en place : nous commençons par les recenser, puis nous regardons quelles règles s’appliquent à chacun. Soit l’entreprise n’a pas encore choisi : nous examinons les solutions qu’elle envisage et le niveau de conformité de chacune.
L’erreur de départ la plus fréquente. Chez certains clients, la charte est rédigée avant le choix de l’outil, et les règles d’achat ou d’abonnement n’ont pas été pensées pour une entreprise. Or, chez la plupart des éditeurs, un abonnement individuel, même payant, et un contrat entreprise n’offrent pas les mêmes garanties : l’accord sur le traitement des données et les engagements de sécurité sont renforcés dans l’offre entreprise. C’est l’un des premiers points que nous vérifions.
Ce que l’inventaire fait apparaître. Le plus souvent, des assistants grand public utilisés par des salariés avec leur propre compte, et parfois des outils dont les données sont hébergées hors d’Europe, y compris en Chine, sans que la direction le sache.
Les sept étapes
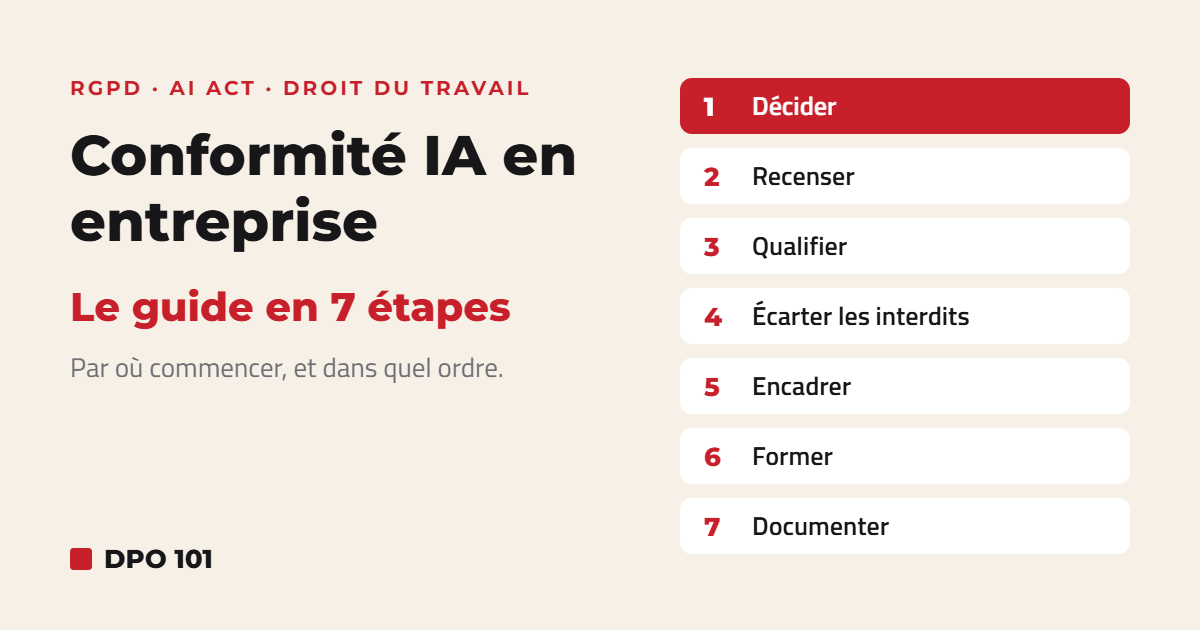
- Décider. La direction tranche trois points : utilise-t-on l’IA, avec quels outils, selon quelles règles. Voir les trois décisions de la direction.
- Recenser les outils et les usages réels, y compris ceux que personne n’a déclarés. Voir les comptes personnels d’IA au travail.
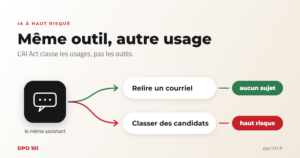
- Qualifier chaque usage. C’est l’usage qui fait le niveau de risque, pas l’outil. Voir Même outil, autre usage et le test de l’annexe III.
- Écarter les interdits. Voir les dix pratiques interdites.
- Encadrer. Une charte IA fixe les règles ; le comité social et économique est associé lorsque c’est requis. Voir IA et CSE (à paraître).
- Former. Voir la maîtrise de l’IA, article 4.
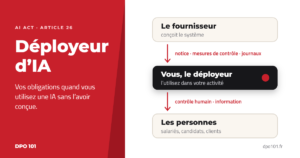
- Documenter et tenir à jour. Registre des usages, analyses d’impact, obligations du déployeur, rôle du délégué à la protection des données.
Selon votre situation
| Vous êtes dans ce cas | À lire en premier |
|---|---|
| Vos équipes utilisent un assistant généraliste | Même outil, autre usage |
| Vous recrutez avec l’aide d’une IA | Recrutement et IA : ce que la CNIL va contrôler |
| Vous enregistrez ou transcrivez des entretiens | Transcrire les entretiens individuels avec une IA (à paraître) |
| Vous avez un assistant conversationnel face à vos clients | Article 50 : la transparence |
| Vous déployez des agents qui agissent seuls | Déployer un agent IA conforme |
| Vous devez réaliser une analyse d’impact | AIPD ou FRIA, puis FRIA : qui doit la faire, et comment (à paraître) |
| Vous voulez mesurer le risque financier | Sanctions de l’AI Act : qui risque quoi (à paraître) |
| Vous cherchez des réponses rapides | La FAQ AI Act en 25 questions |
Par outil et par métier
| Sujet | Article |
|---|---|
| Copilot | Copilot en entreprise : ce qui est sans risque, à encadrer, à haut risque (à paraître) |
| ChatGPT | ChatGPT en entreprise : quelle offre, quelles données, quels usages (à paraître) |
| Assistants de réunion | Enregistrer et transcrire avec une IA : les quatre conditions (à paraître) |
| IA intégrée aux logiciels | IA cachée : faire l’inventaire de vos outils d’IA |
| Relation client | IA et relation client : ce qui est permis (à paraître) |
| Formation et enseignement | IA en formation : les quatre usages à haut risque et l’interdit (à paraître) |
| Ressources humaines | IA et évaluation des salariés : ce qui bascule en haut risque (à paraître) |
| Crédit et assurance | Scoring de crédit et tarification d’assurance (à paraître) |
| Marketing et communication | IA et marketing : ce qui est permis (à paraître) |
| Collectivités et médico-social | IA dans les collectivités et le médico-social (à paraître) |
| Gemini | Gemini en entreprise (à paraître) |
| Mistral | Mistral en entreprise (Vibe, ex-Le Chat) (à paraître) |
| CRM et SIRH | IA dans le CRM et le SIRH : les fonctions à vérifier (à paraître) |
| Santé | IA en santé : les règles par usage (à paraître) |
| Modèles à usage général | Modèles d’IA à usage général : ce que cela change pour l’utilisateur (à paraître) |
| Achats et contrats | Acheter une IA : les douze clauses à exiger (à paraître) |
| Droit d’auteur | IA et droit d’auteur : ce que l’entreprise risque (à paraître) |
| Cybersécurité | IA et cybersécurité : les six risques nouveaux (à paraître) |
| Sous-traitance RGPD | IA et sous-traitance RGPD : qualifier son fournisseur (à paraître) |
| Responsabilité | IA et responsabilité : qui répond quand l’IA se trompe ? (à paraître) |
| Avocats et experts-comptables | IA en cabinet d’avocats et d’expertise comptable (à paraître) |
| Vocabulaire | Glossaire de la conformité IA (à paraître) |
Se faire accompagner
DPO 101 intervient à chaque étape de la conformité IA : l’audit de conformité IA pour l’inventaire et la qualification, la formation IA en entreprise pour les équipes, le DPO référent IA pour le suivi. Pour tenir l’inventaire et le plan d’action dans la durée, Comply101 se découvre en démonstration. Et pour un premier état des lieux, notre checklist de conformité AI Act.
Questions fréquentes
Par où commencer la conformité IA dans une entreprise ?
Par l’inventaire des usages réels, après que la direction a décidé quels outils sont autorisés. La qualification juridique vient ensuite : c’est l’usage qui détermine les obligations.
Une PME est-elle concernée par le règlement européen sur l’IA ?
Oui dès qu’elle utilise un système d’IA dans son activité. Les obligations dépendent de l’usage. Les interdits et la maîtrise de l’IA s’appliquent à toutes, et les amendes sont plafonnées au montant le plus faible pour les PME.
Le RGPD suffit-il à être conforme pour l’IA ?
Non. Le RGPD couvre les données personnelles. Le règlement sur l’IA ajoute des règles propres : pratiques interdites, transparence, obligations pour les usages à haut risque, maîtrise de l’IA. Les deux se cumulent.
Sources : règlement (UE) 2024/1689 dans sa version modifiée par le règlement (UE) 2026/1744 ; RGPD ; code du travail, article L. 2312-8.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).