Mis à jour le 15 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
Quand une entreprise comprend qu’elle est « déployeur », la liste de ses obligations la surprend rarement. Ce qui la bloque vient avant : obtenir du fournisseur de quoi les remplir.
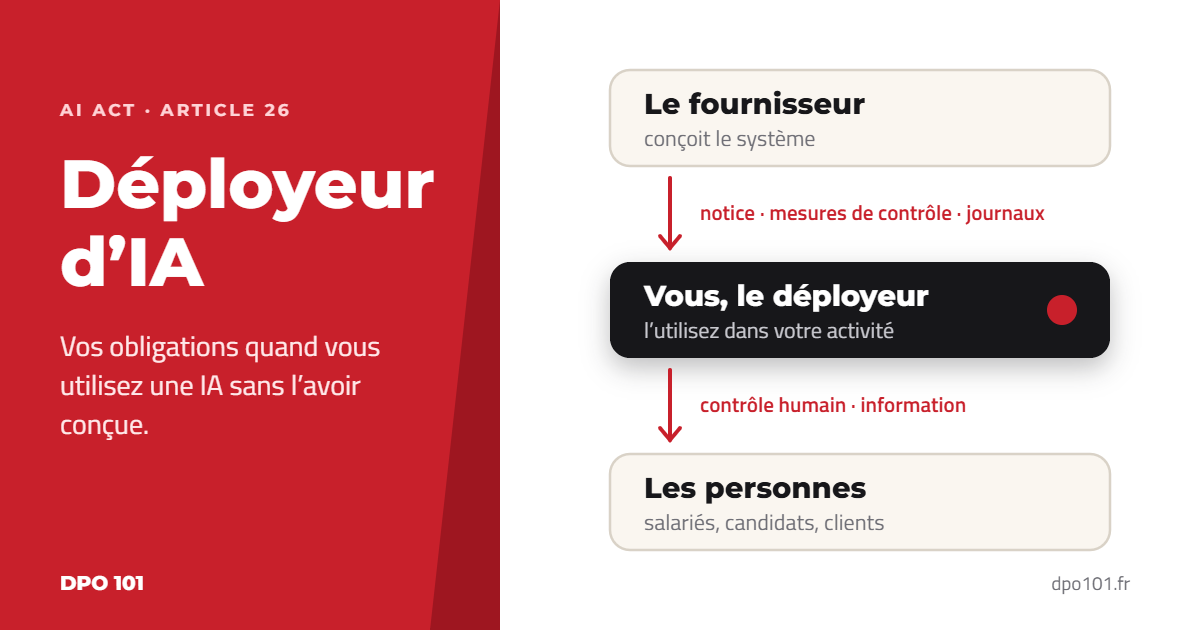
L’essentiel en 30 secondes. La plupart des entreprises ne conçoivent pas d’IA : elles en utilisent. Le règlement européen les appelle des déployeurs. Leurs obligations sont plus légères que celles des fournisseurs, mais elles existent, et elles se cumulent avec le RGPD. Pour un système à haut risque, elles tiennent en sept gestes : respecter la notice, organiser un contrôle humain, surveiller, conserver les journaux, informer les salariés, informer les personnes concernées, coopérer avec les autorités.
Qui est déployeur ?
Est déployeur toute organisation qui utilise un système d’IA sous sa propre autorité, dans un cadre professionnel. L’entreprise qui achète un logiciel de tri de candidatures est déployeur. L’éditeur de ce logiciel est fournisseur.
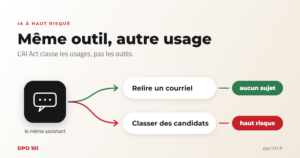
La frontière peut bouger. Celui qui modifie la destination d’un système pour en faire un usage à haut risque devient fournisseur, comme nous l’expliquons dans Même outil, autre usage.
Les obligations pour un système à haut risque
L’article 26 du règlement fixe les obligations du déployeur.
| Obligation | Ce que cela veut dire en pratique |
|---|---|
| Utiliser le système conformément à sa notice | Lire la notice du fournisseur et ne pas sortir des usages prévus |
| Confier le contrôle humain à des personnes compétentes | Désigner qui supervise, lui donner la formation et l’autorité pour s’écarter de la proposition de l’IA |
| Veiller aux données d’entrée | Si vous les maîtrisez, elles doivent être pertinentes et représentatives |
| Surveiller le fonctionnement | Signaler au fournisseur tout risque ou incident grave, et suspendre l’usage si nécessaire |
| Conserver les journaux | Au moins six mois, lorsque vous en avez la maîtrise |
| Informer les salariés | Avant la mise en service sur le lieu de travail, informer les représentants du personnel et les salariés concernés |
| Informer les personnes concernées | Leur dire qu’une décision qui les concerne est prise ou préparée avec un système à haut risque |
| Coopérer | Répondre aux demandes des autorités compétentes |
Certains déployeurs doivent en plus réaliser une analyse d’impact sur les droits fondamentaux avant la première utilisation. Elle concerne notamment les organismes publics, les entreprises chargées d’un service public et celles qui évaluent la solvabilité ou tarifent une assurance-vie ou santé. Nous la comparons à l’analyse d’impact du RGPD dans AIPD ou FRIA.
Ce que nous voyons chez nos clients : la documentation du fournisseur
La difficulté que nous rencontrons le plus souvent n’est pas dans le tableau ci-dessus. Elle est en amont. La documentation du fournisseur est difficile à trouver, son accès n’est pas toujours simple, et ces fournisseurs ne sont pas des prestataires classiques que l’on interroge facilement.
Un point de droit d’abord. Le règlement ne demande pas au déployeur de démontrer la conformité du fournisseur : cette preuve pèse sur le fournisseur. Seuls les organismes publics doivent vérifier, avant de l’utiliser, que le système est enregistré dans la base de données européenne. Mais aucune des obligations du déployeur ne peut être remplie sans cette documentation. S’y ajoute le RGPD, qui impose de ne retenir que des prestataires présentant des garanties suffisantes, et de pouvoir le justifier.
| Ce qu’il faut obtenir du fournisseur | À quoi cela vous sert |
|---|---|
| La notice d’utilisation | Connaître les usages prévus et leurs limites, pour ne pas en sortir |
| Les mesures de contrôle humain qu’il indique | Organiser la supervision avec vos propres équipes |
| Les informations sur les performances et les limites du système | Réaliser votre analyse d’impact |
| L’accès aux journaux | Les conserver au moins six mois |
| La liste des sous-traitants ultérieurs, dont le fournisseur du modèle | Respecter le RGPD |
Nous recommandons de demander ces pièces avant la signature : une fois l’outil installé, elles sont plus difficiles à obtenir.
Le contrôle humain : une suggestion, jamais un résultat
Chaque système appelle une organisation différente, et il n’existe pas de recette unique. Deux règles valent partout.
- Parler de « suggestion ». Ce que produit l’IA n’est jamais présenté comme un résultat définitif.
- Allumer une alerte dès qu’une IA prend une décision sans contrôle humain, ou avec un contrôle qui n’intervient qu’après coup.
Le risque le plus sous-estimé est ailleurs : l’humain finit par se fier à l’IA. Le règlement le nomme. La personne chargée du contrôle doit avoir conscience de la tendance à se fier automatiquement aux résultats du système, ce que l’article 14 appelle le biais d’automatisation.
Exemple type, qui ne décrit aucun client identifiable. Un organisme utilise une IA qui propose une note pour chaque copie. Les premières semaines, les notes des correcteurs s’écartent de celles de l’IA. Puis l’écart se réduit, jusqu’à disparaître : les correcteurs finissent par accepter la proposition. Le contrôle humain existe toujours sur le papier. Il ne contrôle plus rien.
Le langage courant dit la même chose : « je vais demander à l’IA ». L’IA devient une valeur sûre, alors qu’elle se trompe souvent, parce qu’elle ne dispose pas du contexte plus large qu’a l’humain.
Deux précautions en découlent : garder la trace des cas où l’humain s’est écarté de la suggestion, et s’inquiéter le jour où il ne s’en écarte plus jamais.
Et si le système n’est pas à haut risque ?
Trois obligations demeurent.
- La transparence. Informer les personnes exposées à certains systèmes, par exemple un contenu généré qui imite le réel. Voir l’article 50 de l’AI Act.
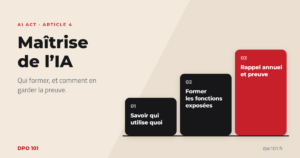
- La maîtrise de l’IA. Prendre des mesures pour que le personnel qui utilise l’IA sache s’en servir. Voir l’article 4.
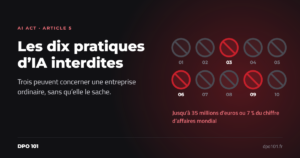
- Les interdits. Ne jamais recourir à une pratique interdite.
Le calendrier et les sanctions
Les obligations de l’article 26 s’appliquent à partir du 2 décembre 2027 pour les systèmes de l’annexe III. Leur non-respect est passible d’une amende pouvant atteindre 15 millions d’euros ou 3 % du chiffre d’affaires annuel mondial. Pour les PME et les petites entreprises à moyenne capitalisation, c’est le plus faible des deux montants qui s’applique.
Ce qui se cumule avec le RGPD
Le règlement sur l’IA ne remplace rien. Si le système traite des données personnelles, l’entreprise reste responsable de traitement : base légale, information, analyse d’impact, encadrement des décisions automatisées. Le règlement prévoit d’ailleurs que le déployeur utilise les informations du fournisseur pour réaliser son analyse d’impact. C’est le terrain du délégué à la protection des données.
Par où commencer
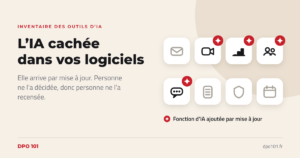
- Cartographier les systèmes d’IA déjà utilisés. À commencer par les assistants que les salariés emploient sans le dire : voyez les comptes personnels d’IA au travail.
- Cartographier les systèmes d’IA que l’entreprise souhaite utiliser. Ce que la direction veut réellement, et pour quoi faire.
- Encadrer au cas par cas, système par système : votre rôle (déployeur ou fournisseur), le test du haut risque, la notice et le contrôle humain, puis l’information des salariés et du comité social et économique.
Le DPO référent IA porte ce suivi dans la durée.
À lire aussi : Même outil, autre usage : quand votre IA devient à haut risque · IA cachée : faire l’inventaire de vos outils · Les pratiques d’IA interdites par l’AI Act
Questions fréquentes
Quelle différence entre fournisseur et déployeur d’IA ?
Le fournisseur conçoit le système ou le met sur le marché sous son nom. Le déployeur l’utilise dans son activité professionnelle. Les obligations les plus lourdes pèsent sur le fournisseur.
Un déployeur doit-il informer ses salariés ?
Oui, pour un système à haut risque utilisé sur le lieu de travail : les représentants du personnel et les salariés concernés sont informés avant la mise en service.
Combien de temps conserver les journaux d’un système d’IA ?
Au moins six mois pour un système à haut risque, lorsque le déployeur en a la maîtrise, sauf règle contraire, notamment en matière de protection des données.
Le déployeur doit-il vérifier la conformité de son fournisseur ?
Le règlement ne lui demande pas de la démontrer : c’est l’obligation du fournisseur. Seuls les organismes publics doivent vérifier que le système est enregistré dans la base de données européenne. En pratique, le déployeur a besoin de la notice et des informations du fournisseur pour remplir ses propres obligations, et le RGPD lui impose de choisir des prestataires présentant des garanties suffisantes.
Sources : règlement (UE) 2024/1689, articles 4, 13, 14, 25, 26, 27, 50 et 99 ; règlement (UE) 2026/1744.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).