Publié le 20 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
L’essentiel en 30 secondes. La conformité RGPD est rarement suivie par la direction financière. Elle devrait l’être : une étude publiée par la CNIL en octobre 2026 montre que deux entreprises sur trois n’ont aucun indicateur reliant leurs données à leur performance, et qu’une sur deux ignore le risque lié aux données dans ses évaluations financières. Le directeur financier n’a pas à devenir juriste. Il lui suffit de poser cinq questions à son DPO et de suivre deux indicateurs.
Ce que montre l’étude de la CNIL
La CNIL, la CNPD luxembourgeoise et l’ICO britannique ont publié en octobre 2026 une étude commune sur la protection des données et la création de valeur. L’enquête menée auprès d’environ 200 entreprises françaises mesure la place des données dans le pilotage financier.
| Constat | Part des entreprises |
|---|---|
| Aucun indicateur reliant les données à la performance | 65 % |
| Risques liés aux données non pris en compte dans les évaluations financières | 52 % |
| Aucune mention de la protection des données dans le rapport extra-financier | 38 % |
| Incidents cyber vus comme un sujet purement informatique, sans estimation de leur coût | 30 % |
L’étude relève aussi un écart net : les entreprises qui ont fait réaliser un audit consacré à la protection des données et à la cybersécurité sont trois fois plus nombreuses à intégrer ces risques dans leurs valorisations (33 % contre 11 %). Parmi ses recommandations, elle propose d’associer le délégué à la protection des données au processus comptable.
Là où la finance et le DPO se croisent déjà
Dans nos missions, le contact avec la direction financière passe surtout par les contrats. C’est souvent elle qui conserve les copies des contrats signés avec les prestataires. C’est donc chez elle que nous allons les chercher pour vérifier que les clauses exigées par l’article 28 du RGPD y figurent : objet du traitement, instructions, sécurité, sous-traitants ultérieurs, sort des données en fin de contrat.
Ce point de rencontre est plus important qu’il n’y paraît. Un prestataire sans contrat conforme est un risque que la société porte seule, et il apparaît au premier audit d’acquisition.
Chiffrer le risque
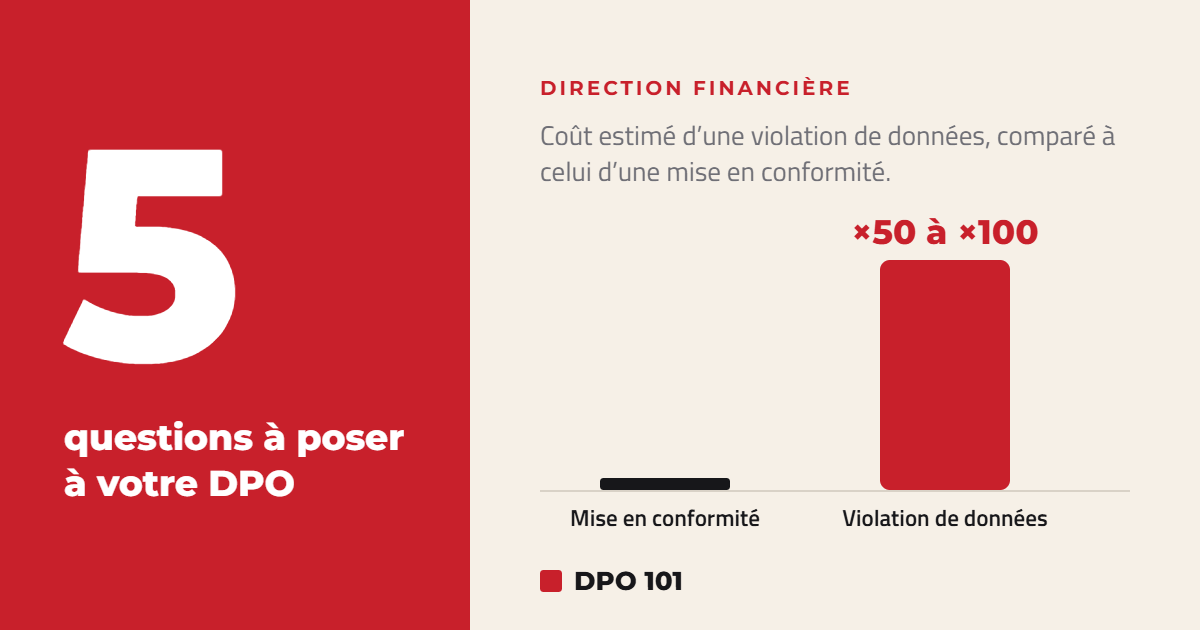
Des clients nous demandent régulièrement d’estimer le coût d’une violation de données ou d’une sanction. Dans les estimations que nous faisons, ce coût est toujours très supérieur à celui d’une mise en conformité : de l’ordre de cinquante à cent fois plus.
Le calcul additionne plusieurs postes : l’amende possible, qui peut atteindre 20 millions d’euros ou 4 % du chiffre d’affaires annuel mondial, la gestion de l’incident, l’interruption d’activité, les contrats perdus et l’atteinte à l’image. L’étude de la CNIL confirme que ce dernier poste est celui que les entreprises redoutent le plus.
Exemple type. Une société de services découvre qu’un fichier de clients a été exposé chez un prestataire avec lequel aucun contrat de sous-traitance n’avait été signé. Elle doit notifier la violation, informer les personnes, répondre à ses clients et reprendre tous ses contrats en urgence. Le coût de ces semaines dépasse de très loin celui d’une revue des contrats faite à froid. Cet exemple est construit pour l’illustration et ne décrit aucun client identifiable.
Deux indicateurs à suivre
- Le bilan annuel du DPO, avec le plan d’action de l’année suivante. Il dit ce qui a été fait, ce qui reste à faire et ce que cela coûtera. C’est le document à demander chaque année, au même titre qu’un budget.
- Le réflexe des achats. Le DPO est-il consulté pour chaque nouveau prestataire ? Les achats sont le filtre par lequel passent les nouveaux sous-traitants. Quand ce réflexe existe, la protection des données est prise en compte dès le choix de l’outil, et non après la signature.
Cinq questions à poser à votre DPO
| Question | Ce que la réponse révèle |
|---|---|
| Tous nos prestataires qui traitent des données ont-ils un contrat conforme à l’article 28 ? | Le risque porté par les tiers |
| Nos bases clients et prospects sont-elles utilisables, preuves à l’appui ? | La valeur réelle du fichier |
| Que nous coûterait une violation de données majeure ? | L’exposition financière, à comparer au budget de conformité |
| Quel est le plan d’action de l’an prochain, et son budget ? | La trajectoire, et les arbitrages à faire |
| Serions-nous prêts pour un audit d’acquisition dans cinq mois ? | L’état du dossier le jour où un investisseur le demandera |
Vous n’avez pas de DPO, ou il manque de temps ? DPO 101 peut être désigné DPO externe de votre structure : demandez un devis ou appelez-nous au 01 82 83 64 01.
À lire aussi : Base clients et RGPD : votre fichier vaut-il ce que vous croyez ? · Due diligence RGPD avant un rachat ou une levée de fonds · Notifier une violation de données à la CNIL · Le rôle du DPO face à l’AI Act
Questions fréquentes
Pourquoi le directeur financier devrait-il s’intéresser au RGPD ?
Parce que la conformité pèse sur la valeur des bases de données, sur le coût d’un incident et sur l’issue d’une cession ou d’une levée de fonds. L’étude publiée par la CNIL en octobre 2026 montre que la moitié des entreprises n’intègrent pas ce risque dans leurs évaluations financières.
Le DPO doit-il remettre un rapport annuel ?
Le RGPD ne l’impose pas expressément, mais le délégué rend compte au plus haut niveau de la direction. Un bilan annuel accompagné d’un plan d’action est la façon la plus simple de le faire.
Combien coûte une violation de données ?
Cela dépend de son ampleur. Il faut additionner l’amende possible, la gestion de l’incident, l’interruption d’activité, les contrats perdus et l’atteinte à l’image. Dans les estimations que nous réalisons, le total est de l’ordre de cinquante à cent fois le coût d’une mise en conformité.
Quel est le rôle des achats dans la conformité RGPD ?
Les achats voient passer chaque nouveau prestataire. S’ils consultent le DPO avant la signature, le contrat de sous-traitance et les garanties de sécurité sont traités au bon moment.
Sources : CNIL, CNPD et ICO, « De la protection des données à la création de valeur en finance », octobre 2026 ; RGPD, articles 25, 28, 38, 39 et 83.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).