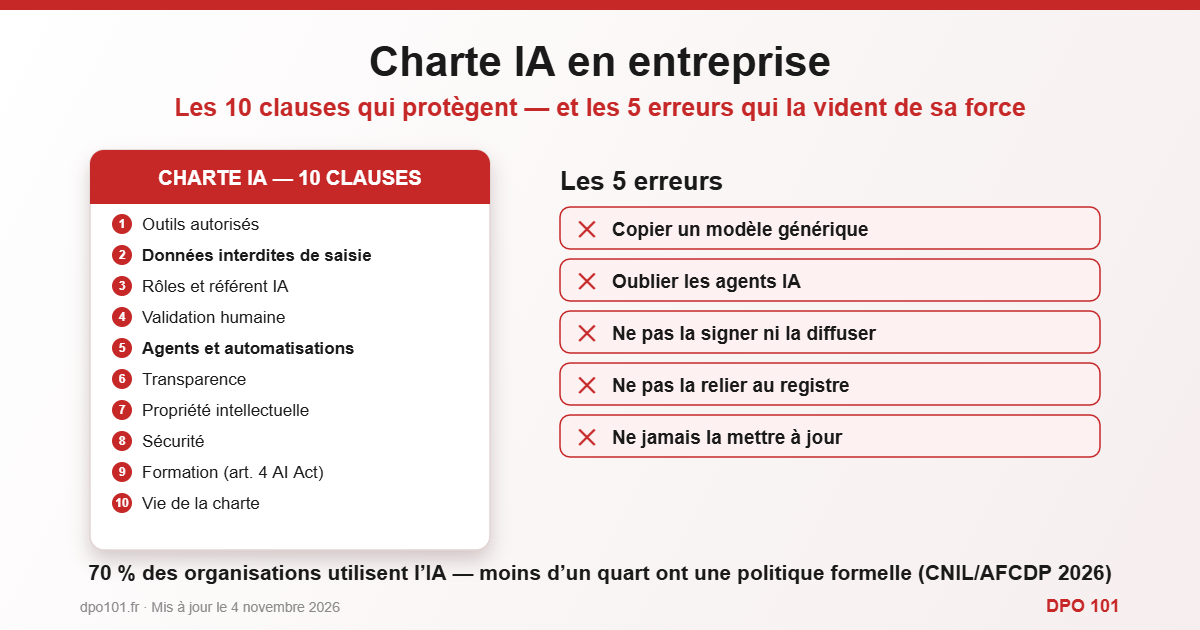
L’essentiel en 30 secondes. Une charte IA n’est pas une formalité RH : c’est le document qui matérialise trois obligations déjà applicables — la littératie IA de l’article 4 de l’AI Act (contrôlable depuis août 2026), l’encadrement des usages exigé par le RGPD dès qu’une IA touche des données personnelles, et la maîtrise des agents que l’AEPD vient de formaliser dans son décalogue du 27 octobre 2026. Une bonne charte tient en dix clauses ; une mauvaise charte, c’est un modèle téléchargé, jamais adapté, jamais signé, jamais relu — et le jour où un salarié colle le fichier clients dans un outil grand public, elle ne protège personne. Voici ce que votre charte doit contenir, les erreurs qui la vident de sa force, et comment la faire vivre.
Pourquoi une charte IA est devenue obligatoire de fait
Aucun texte n’impose littéralement « une charte IA ». Mais trois obligations convergent vers elle. L’article 4 de l’AI Act demande à toute organisation utilisatrice de prendre des mesures pour assurer la maîtrise de l’IA de ses équipes — obligation de moyens depuis le Digital Omnibus, supervisée par les autorités depuis le 3 août 2026 : la charte est la pièce qui prouve que ces mesures existent. Le RGPD, lui, exige que l’usage d’outils traitant des données personnelles soit encadré, documenté et sécurisé (articles 5, 24, 28, 32) : saisir un nom de client dans un assistant grand public est un traitement, souvent un transfert, parfois une violation. Et l’AEPD, le 27 octobre 2026, a fixé la règle des agents : permissions minimales, jamais d’autorisation permanente, confirmation humaine avant toute action à impact — des règles qui ne s’appliquent que si quelqu’un les a écrites et diffusées. Près de 70 % des organisations utilisent déjà l’IA et moins d’un quart disposent d’une politique formelle, selon l’enquête CNIL/AFCDP de septembre 2026 : l’écart, c’est votre exposition.
Les 10 clauses d’une charte IA qui protège
1. Le périmètre et les outils autorisés. La charte nomme les outils admis (et leur version professionnelle, pas grand public), interdit les autres par défaut, et fixe la procédure pour en faire autoriser un nouveau. Sans liste fermée, pas de maîtrise.
2. Les données interdites de saisie. La clause la plus importante et la plus souvent absente : ce qu’on ne met jamais dans une IA — données personnelles de clients, candidats et salariés, données de santé, secrets d’affaires, code et documents confidentiels — sauf outil et contrat qui l’autorisent expressément.
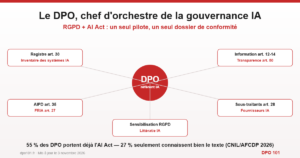
3. Les rôles. Un référent IA nommé, le rôle du DPO, qui autorise un usage, qui contrôle, à qui l’on pose une question. Nous expliquons ailleurs pourquoi le DPO est le pilote naturel de cette gouvernance.
4. La validation humaine. Les usages où une relecture humaine est obligatoire avant tout effet : contenus publiés, décisions RH, réponses clients engageantes, analyses juridiques ou financières. C’est aussi la traduction de l’article 22 du RGPD.
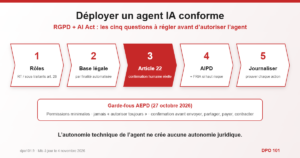
5. Les agents et automatisations. La clause 2026 par excellence : quelles actions un agent peut accomplir seul, lesquelles exigent une confirmation, permissions minimales par tâche, interdiction du « autoriser toujours », journal des actions. Notre guide détaille le déploiement d’un agent IA conforme.
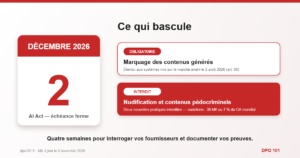
6. La transparence. Quand et comment dire aux clients, candidats et salariés qu’une IA intervient — en cohérence avec les obligations de l’article 50 et l’information RGPD.
7. La propriété intellectuelle et la confidentialité. Qui détient les contenus générés, comment citer les sources, ce que valent les prompts (souvent des informations confidentielles en soi), et l’interdiction de reproduire des œuvres protégées.
8. La sécurité. Comptes professionnels uniquement, aucune messagerie professionnelle reliée à un compte IA personnel, extensions et connecteurs contrôlés, vigilance face aux instructions cachées dans les contenus que l’IA lit.
9. La formation. Le dispositif de littératie IA : qui est formé, à quoi, à quelle fréquence, avec quelle trace — c’est la preuve que l’article 4 attend.
10. La vie de la charte. Signée, ou intégrée au règlement intérieur après consultation du CSE si elle crée des obligations pour les salariés ; reliée au registre des systèmes d’IA ; revue au moins une fois par an et à chaque nouvel outil.
DPO 101 rédige votre charte IA
Cadrage en visioconférence, charte adaptée à vos usages réels (outils, agents, métiers), présentation aux équipes, articulation avec votre registre des systèmes d’IA et votre dossier de conformité. Sur devis.
Les 5 erreurs qui vident une charte de sa force
Copier un modèle générique. Une charte qui ne nomme ni vos outils ni vos métiers ne crée aucune obligation concrète — et le juge comme le contrôleur le voient en une page. Oublier les agents. La plupart des chartes de 2024-2025 encadrent ChatGPT et ignorent les automatisations qui agissent seules : c’est aujourd’hui le risque principal. Ne pas la faire signer ni la diffuser. Une charte dans un dossier partagé n’est opposable à personne ; la bonne pratique est l’intégration au règlement intérieur ou l’engagement individuel. Ne pas la relier au registre. La charte dit les règles, le registre des systèmes d’IA dit ce qui existe ; l’un sans l’autre ne tient pas devant un contrôle. Ne jamais la mettre à jour. Les outils changent tous les trimestres ; une charte datée de 2024 est un aveu.
Comment nous la rédigeons
Une charte efficace part des usages réels, pas d’un modèle. Notre méthode tient en quatre temps, en visioconférence : un entretien de cadrage pour inventorier les outils effectivement utilisés (y compris ceux que la direction ignore), les métiers exposés et les agents déployés ; la rédaction d’une charte sur mesure — les dix clauses, dans votre vocabulaire, avec les exemples de vos équipes ; la présentation aux équipes, qui vaut première action de littératie IA et dont nous gardons la trace ; et l’articulation avec votre registre et votre dossier de conformité dans Comply101, pour qu’elle vive avec le reste. Pour nos clients en DPO externalisé, la charte entre dans le périmètre du forfait annuel.
Votre charte actuelle tient-elle la route ? La grille d’auto-diagnostic — gratuite
Inscrivez-vous à la newsletter DPO 101 et recevez par e-mail la grille en 10 points (oui / partiel / non) pour évaluer votre charte IA en cinq minutes. En bonus chaque mois : nos analyses et décryptages RGPD et IA.
Notre newsletter est fondée sur votre consentement à la recevoir. Désinscrivez-vous à tout moment en un clic. En savoir plus
FAQ — Charte IA en entreprise
Une charte IA est-elle obligatoire ?
Pas en tant que telle, mais elle matérialise des obligations qui le sont : la littératie IA de l’article 4 de l’AI Act (contrôlable depuis août 2026), l’encadrement RGPD des outils traitant des données personnelles, et les mesures de sécurité de l’article 32. En pratique, c’est le document qu’un contrôleur demande en premier pour vérifier que les usages de l’IA sont maîtrisés.
Faut-il consulter le CSE pour une charte IA ?
Oui dès que la charte crée des obligations ou des contrôles pour les salariés, ou qu’elle est intégrée au règlement intérieur : le CSE doit être consulté, et l’introduction d’outils d’IA ayant un impact sur les conditions de travail relève aussi de son information-consultation. Une charte purement informative peut être diffusée sans, mais elle est alors moins opposable.
Que doit contenir une charte IA au minimum ?
Dix clauses : outils autorisés, données interdites de saisie, rôles et référent IA, validation humaine, encadrement des agents, transparence, propriété intellectuelle et confidentialité, sécurité, formation, et modalités de vie de la charte (signature, lien au registre, révision annuelle).
Peut-on utiliser un modèle de charte IA téléchargé sur internet ?
Comme point de départ, à la rigueur ; comme charte, non. Un modèle générique ne nomme ni vos outils, ni vos métiers, ni vos agents, et ne crée aucune obligation concrète — il ne protège ni l’entreprise ni les salariés. Une charte efficace est rédigée à partir d’un inventaire des usages réels, puis signée et reliée au registre des systèmes d’IA.
DPO 101 rédige votre charte IA
Cadrage en visioconférence, charte adaptée à vos usages réels (outils, agents, métiers), présentation aux équipes, articulation avec votre registre des systèmes d’IA et votre dossier de conformité. Sur devis.
Article rédigé par Assaf Bensoussan, DPO externe et fondateur de DPO 101, cabinet de conseil en protection des données (500+ structures accompagnées). Mis à jour le 4 novembre 2026.
Sources : règlement (UE) 2024/1689, articles 4 et 50 ; RGPD, articles 5, 22, 24, 28 et 32 ; AEPD, décalogue pour déléguer des tâches aux agents d’IA, 27 octobre 2026 ; CNIL / AFCDP, Observatoire des DPO, septembre 2026.