
Mis à jour le 11 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
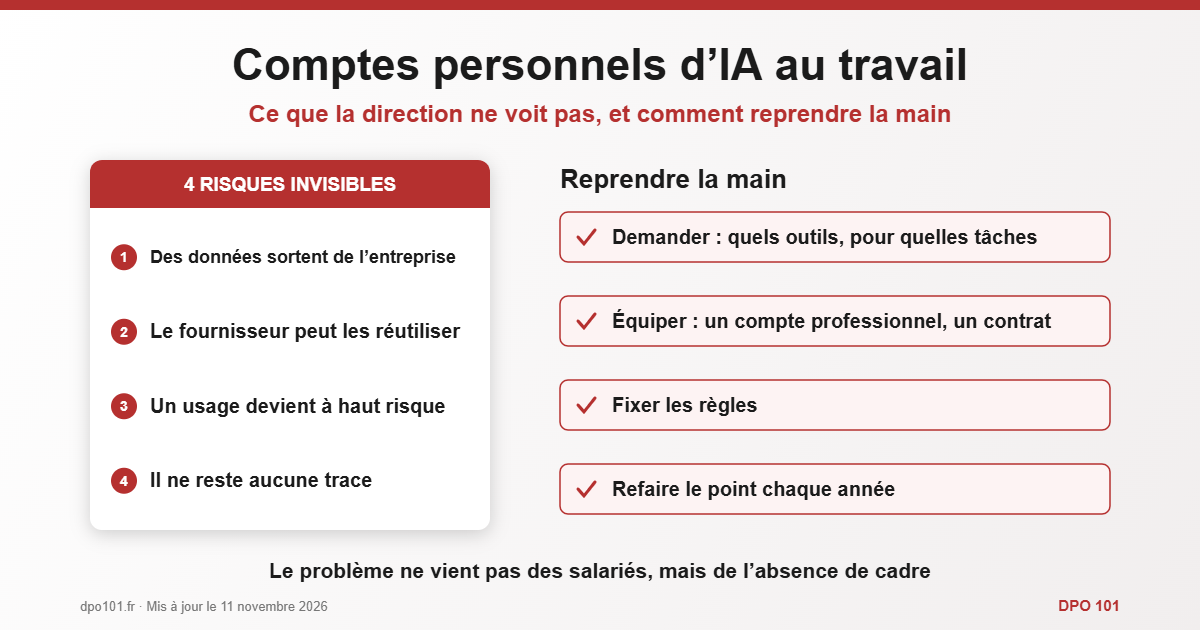
L’essentiel en 30 secondes. Quand l’entreprise ne fournit ni outil ni règle, les salariés utilisent l’IA quand même, avec leur compte personnel. La direction ne voit alors ni ce qui est saisi, ni ce que l’outil en fait, ni les usages qui s’installent. Le problème ne vient pas des salariés, qui cherchent à bien faire leur travail. Il vient de l’absence de cadre. On le règle en demandant, en équipant et en fixant des règles, pas en traquant.
Ce que nous constatons
Chez certains clients, la question « utilisez-vous une IA dans votre travail ? » reçoit deux réponses. La direction dit non. Les équipes disent oui, tous les jours, pour rédiger un courrier, résumer un dossier, reformuler une réponse à un client. Avec le compte qu’elles ont créé chez elles.
Quatre risques que la direction ne voit pas
| Risque | Ce qui se passe |
|---|---|
| Des données sortent de l’entreprise | Un dossier client ou un tableau de salariés est collé dans un outil avec lequel l’entreprise n’a aucun contrat |
| Le fournisseur peut les réutiliser | Selon les conditions de l’offre, les contenus saisis peuvent servir à améliorer le service |
| Un usage devient à haut risque | Le même outil sert un jour à comparer des candidats ou à évaluer un collègue |
| Il ne reste aucune trace | Impossible de dire, lors d’un contrôle ou d’une demande d’accès, ce qui a été transmis et à qui |
Les données. Confier des données personnelles à un prestataire suppose un contrat de sous-traitance (article 28 du RGPD). Un compte personnel n’en comporte pas. La divulgation de données à un tiers non autorisé peut constituer une violation de données, à documenter et, selon le risque, à notifier à la CNIL dans les 72 heures.
La réutilisation. La CNIL demande, avant de recourir à un fournisseur externe, de vérifier s’il peut réutiliser les données qu’on lui soumet. Avec un compte personnel, cette vérification n’a jamais lieu.
Le haut risque. C’est l’usage qui fait le niveau de risque, pas l’outil. Un salarié qui demande à son assistant personnel de classer des CV place l’entreprise dans une situation qu’elle n’a pas choisie.
Pourquoi ils le font
Presque jamais par défi. L’entreprise n’a pas fourni d’outil. Elle n’a pas dit ce qui était permis. Et l’outil fait gagner du temps. Sanctionner ne règle aucune de ces trois causes : l’usage devient seulement plus discret.
Reprendre la main en quatre temps
- Demander. Un questionnaire court, par service, sans sanction à la clé : quels outils, pour quelles tâches. C’est le seul moyen d’obtenir des réponses sincères.
- Équiper. Proposer au moins un outil avec un compte professionnel et un contrat. Tant qu’il n’y a pas d’alternative, l’interdiction ne tient pas.
- Fixer les règles. Ce qu’on ne saisit jamais, ce qu’on ne demande jamais, qui valide un nouvel usage. Ce sont les trois décisions de la direction.
- Refaire le point. Les outils et les usages changent en quelques mois. L’inventaire se met à jour au moins une fois par an.
Le blocage technique de certains sites reste possible. Il doit être proportionné et annoncé aux salariés, comme tout dispositif de contrôle de leur activité. Seul, il ne suffit pas : il ne couvre ni les téléphones personnels ni les fonctions d’IA intégrées aux logiciels déjà autorisés.
Tenir cet inventaire dans le temps est ce qui manque le plus souvent. Comply101 le permet, y compris pour les fonctions d’IA ajoutées aux logiciels existants : demandez une démonstration.
À lire aussi : La maîtrise de l’IA, article 4
Questions fréquentes
Qu’est-ce que le shadow AI ?
C’est l’usage d’outils d’intelligence artificielle par les salariés sans que l’entreprise les ait autorisés ni même recensés : comptes personnels, extensions de navigateur, fonctions d’IA activées dans des logiciels existants.
Un salarié peut-il utiliser son compte personnel d’IA pour son travail ?
Rien ne l’interdit par principe si l’employeur n’a fixé aucune règle. C’est bien le problème : dès que des données personnelles ou confidentielles sont saisies, l’entreprise en répond sans l’avoir décidé.
L’employeur peut-il bloquer l’accès aux outils d’IA ?
Oui, il fixe les outils de travail. Le blocage doit être proportionné et porté à la connaissance des salariés. Il fonctionne mieux lorsqu’un outil autorisé est proposé à la place.
Sources : CNIL, « Comment déployer une IA générative ? » (18 juillet 2024) ; RGPD, articles 28, 32 et 33 ; règlement (UE) 2024/1689, article 25 ; code du travail, article L. 1222-4.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).


