Votre partenaire de confiance pour la protection des données personnelles
Conformez-vous au RGPD en toute confiance avec nos experts


Votre entreprise est-elle conforme au RGPD ?
DPO 101 intervient partout en France depuis ses bureaux de Paris et de Strasbourg : DPO externalisé à Paris et DPO externalisé à Strasbourg.
Nommer un DPO
Étape 1 : Nommer un Data Protection Officer, soit un Délégué aux Données personnelles, afin d’analyser, réaliser puis garantir la conformité RGPD
Tri des données
Étape 2 : Faire le tri des données de tous vos supports et appareils recensant des données personnelles dites sensibles ayants droit au traitement ou pas
Audit & Procédures
Étape 3 : Étude juridique, formation du personnel, audit des risque vient ensuite l’établissement des procédures garantissant la confidentialités des données
Sécuriser les données
Étape 4 : Préserver les données personnelles de toute problématique, suivant leurs sensibilités, et sécuriser l’accès à ces informations importantes et confidentielles
Les opportunités d'une réglementation favorable à la croissance digitale
Notre cabinet vous accompagne dans l’exploration des possibilités offertes par une réglementation favorable à la croissance digitale. Nous vous aidons à comprendre les enjeux et à saisir les opportunités pour votre entreprise.
La réforme européenne sur les données personnelles
La réforme de la législation européenne sur la protection des données à caractère personnel, à savoir le Règlement Général pour la Protection des Données (RGPD / GPDR), est entrée en vigueur depuis le 25 mai 2018.
Pourquoi le législateur européen a-t-il initié ce dispositif ? Les objectifs qu’il vise sont nombreux. Essentiellement, il s’agissait, au vu des progrès technologiques en cours (Big Data, internet des objets, intelligence artificielle etc.) façonnant les usages et suscitant des enjeux à divers niveaux, de mettre en place un cadre qui renforce et harmonise, dans l’ensemble des Etats-membres de l’Union, la réglementation en matière de protection des données.
Ce nouveau texte est centré sur le citoyen européen lambda et renforce de fait ses droits en ce qui concerne ses données personnelles. Entre autres, on peut citer les restrictions relatives au recueil de consentement, le renforcement des obligations d’information ou encore la consécration de ce nouveau droit à la portabilité des données qui devrait redonner aux internautes le contrôle sur la circulation de leurs données.
Actualités et conseils sur la conformité RGPD
Retrouvez sur le blog de DPO101 les actualités, les conseils et les bonnes pratiques en matière de conformité RGPD.

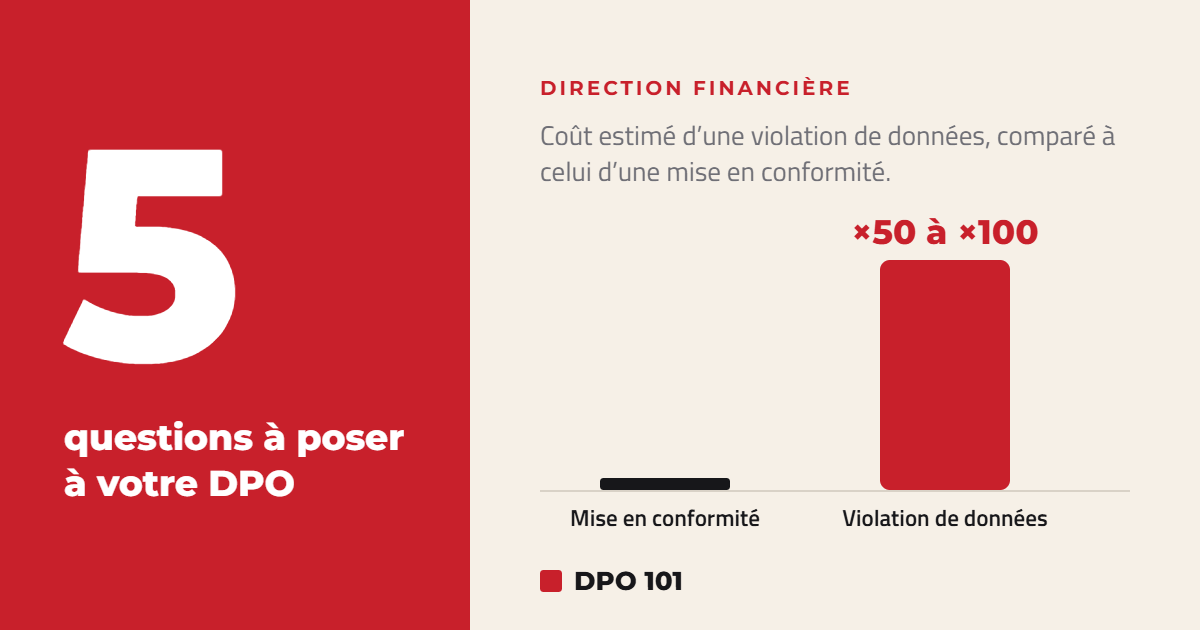
RGPD : ce que le directeur financier devrait demander à son DPO
Coût d’une violation, contrats de sous-traitance, valeur des bases : les cinq questions qu’un directeur financier devrait poser à son DPO. Chiffres CNIL 2026.
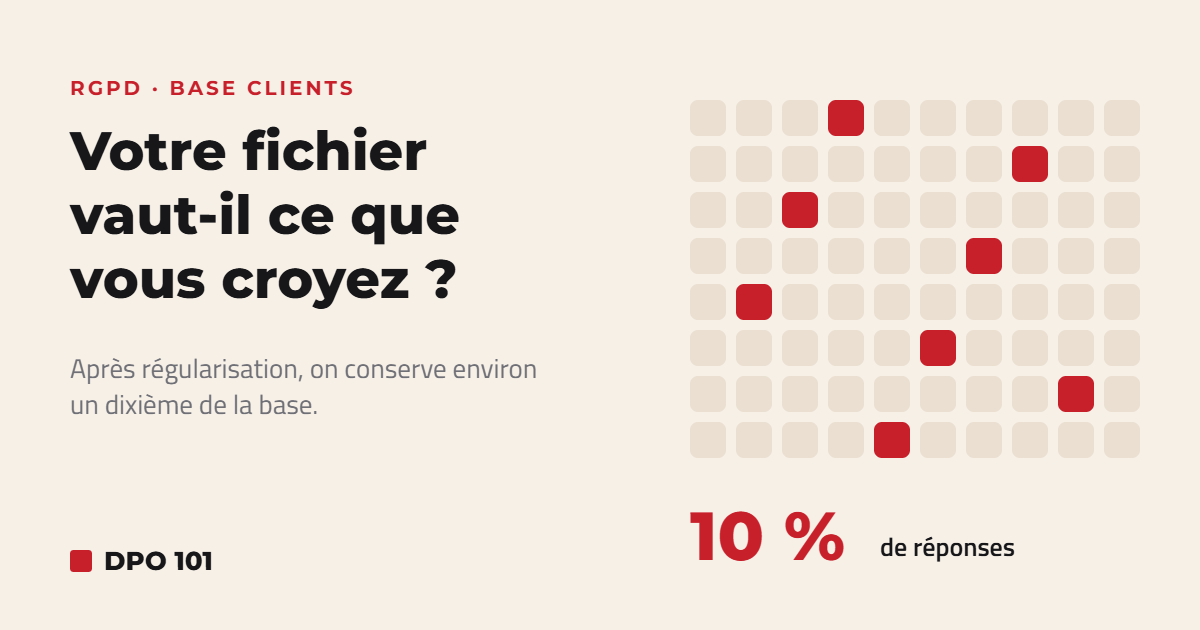
Base clients et RGPD : votre fichier vaut-il ce que vous croyez ?
Une base clients collectée sans consentement ou sans information ne vaut presque rien. Ce que dit l’étude CNIL de 2026 et ce que nous voyons
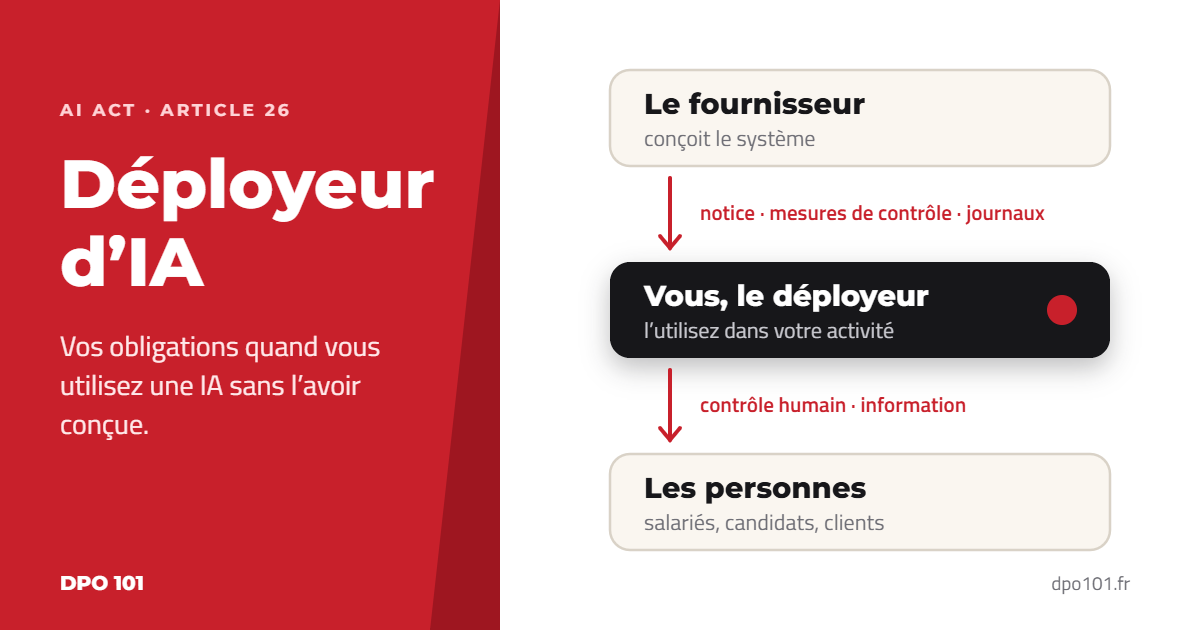
Déployeur d’IA : vos obligations quand vous utilisez une IA sans l’avoir conçue
Vous utilisez une IA sans l’avoir conçue : vous êtes déployeur. Les obligations de l’article 26 de l’AI Act, ce qui reste hors haut risque,