
Mis à jour le 11 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
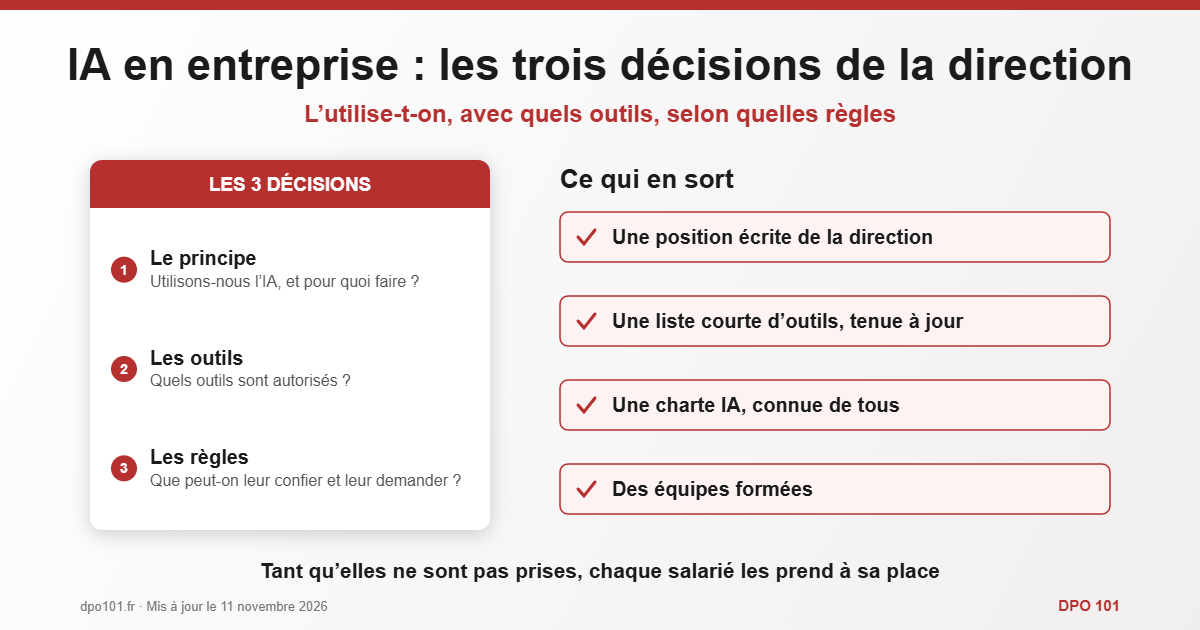
L’essentiel en 30 secondes. Dans beaucoup d’entreprises, l’IA est déjà utilisée : avec un compte personnel, ou un outil que personne n’a déclaré. La direction n’a donc pas à décider si l’IA entre dans l’entreprise, mais à reprendre la main. Cela passe par trois décisions, dans cet ordre : l’utilise-t-on, avec quels outils, selon quelles règles. Tant qu’elles ne sont pas prises, chaque salarié les prend à sa place.
Ce que nous constatons
Chez certains clients, la direction pense que l’IA n’est pas utilisée parce qu’elle ne l’a pas déployée. Les entretiens d’audit montrent autre chose. Des salariés s’en servent chaque jour, avec un compte personnel, pour rédiger, résumer ou analyser. Personne ne sait ce qui est saisi dans ces outils, ni ce qu’ils en font.
Les trois décisions
| Décision | Question | Ce qui en sort |
|---|---|---|
| 1. Le principe | Utilisons-nous l’IA, et pour quoi faire ? | Une position écrite de la direction |
| 2. Les outils | Quels outils sont autorisés ? | Une liste courte, tenue à jour |
| 3. Les règles | Que peut-on leur confier et leur demander ? | Une charte, connue de tous |
Décision 1 : oui ou non
Ne pas décider revient à décider. Sans position de la direction, l’usage s’installe quand même, hors de tout cadre. Une interdiction totale est possible, mais elle se tient rarement dans la durée : elle pousse les usages vers les comptes personnels, là où l’entreprise ne voit rien.
La CNIL recommande de partir d’un besoin concret. La bonne question est donc : pour quelles tâches l’IA nous est-elle utile, et pour lesquelles n’en voulons-nous pas ?
Décision 2 : quels outils
Autoriser l’IA en général ne suffit pas. Il faut nommer les outils. Quatre critères suffisent pour trier :
- Un compte professionnel et un contrat. Un compte personnel n’offre aucune garantie à l’entreprise. Dès que des données personnelles sont traitées, un contrat de sous-traitance est obligatoire (article 28 du RGPD).
- Le sort des données saisies. La CNIL demande de vérifier si le fournisseur peut réutiliser ce que vous lui confiez.
- L’hébergement et la sécurité. Où vont les données, qui y accède.
- Les fonctions cachées. De nombreux logiciels déjà en place ont reçu des fonctions d’IA par simple mise à jour. Elles font partie de la liste.
Décision 3 : quelles règles
Les règles tiennent en peu de lignes, à condition d’être précises :
- Ce qu’on ne saisit jamais : données personnelles de clients, de candidats ou de salariés, informations confidentielles.
- Ce qu’on ne demande jamais : une décision sur une personne. La CNIL donne cet exemple : ne pas déléguer la prise de décision au système.
- Ce qu’on relit toujours : ces outils produisent des résultats inexacts qui paraissent plausibles.
- Qui valide un nouvel usage : un même outil peut devenir à haut risque selon ce qu’on lui demande. Un nouvel usage se déclare avant de s’installer.
Faire vivre ces décisions
Une décision qui reste dans un compte rendu de comité de direction ne change rien. Trois gestes la rendent effective.
- L’écrire dans une charte IA, courte, remise à chaque salarié. Nous détaillons son contenu dans les 10 clauses indispensables.
- Consulter le comité social et économique lorsque l’introduction d’un outil modifie les conditions de travail.
- Former les équipes. Le règlement européen, dans sa version modifiée en juillet 2026, demande aux entreprises de prendre des mesures pour favoriser la maîtrise de l’IA par leur personnel.
DPO 101 rédige votre charte IA, adaptée à vos usages réels : demandez un devis ou appelez-nous au 01 82 83 64 01.
À lire aussi : Les comptes personnels d’IA au travail · La maîtrise de l’IA, article 4
Questions fréquentes
Une entreprise peut-elle interdire l’IA à ses salariés ?
Oui, l’employeur fixe les outils de travail. Mais une interdiction sans alternative déplace souvent l’usage vers des comptes personnels. Autoriser quelques outils avec des règles claires donne plus de maîtrise.
Faut-il une charte IA ?
Aucun texte ne l’impose sous ce nom. C’est pourtant le moyen le plus simple de fixer les outils autorisés, les données interdites et les usages à proscrire, et de pouvoir le prouver.
Qui doit porter le sujet dans l’entreprise ?
La direction décide. La CNIL recommande d’associer dès le départ le délégué à la protection des données, le responsable de la sécurité des systèmes d’information et les responsables métiers.
Sources : CNIL, « Comment déployer une IA générative ? » (18 juillet 2024) ; RGPD, article 28 ; règlement (UE) 2024/1689, article 4 modifié par le règlement (UE) 2026/1744 ; code du travail, article L. 2312-8.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).


