Mis à jour le 15 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
Presque tous les usages à haut risque que nous rencontrons sont partis d’un outil qui n’en présentait aucun. Personne n’a décidé de franchir la ligne : on a simplement demandé autre chose au même outil.
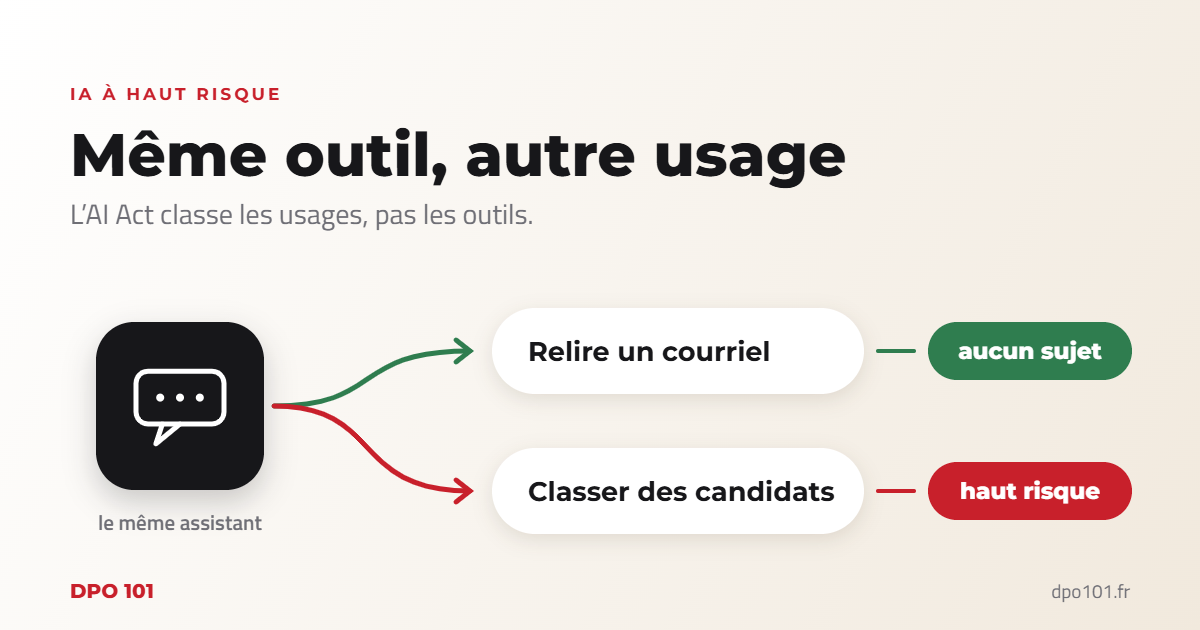
L’essentiel en 30 secondes. L’AI Act ne classe pas les outils, il classe les usages. Le même assistant qui relit un courriel sans conséquence devient un système à haut risque le jour où on lui demande quel candidat retenir. Et l’entreprise qui organise cet usage change de rôle : elle peut être traitée comme le fournisseur du système. La question à se poser n’est donc pas « quel outil avons-nous ? » mais « que lui fait-on faire ? ».
L’AI Act classe les usages, pas les outils
Le règlement raisonne à partir de la « destination » d’un système : l’usage pour lequel il est prévu. Son annexe III énumère huit domaines dans lesquels un système est à haut risque : biométrie, infrastructures critiques, éducation, emploi, accès aux services essentiels comme le crédit ou l’assurance, répression, migration, justice.
Pour l’emploi, deux catégories sont visées : les systèmes destinés au recrutement ou à la sélection de personnes, et ceux destinés à gérer la relation de travail, par exemple pour décider d’une promotion ou évaluer les performances.
Un assistant généraliste n’appartient à aucune de ces catégories. C’est ce qu’on lui demande qui peut l’y faire entrer.
Le même assistant, cinq usages
| Ce qu’on lui demande | Situation |
|---|---|
| Relire un courriel sans donnée personnelle ni confidentielle | Aucun sujet |
| Résumer un rapport interne | Pas de haut risque ; attention à la confidentialité et aux données personnelles |
| Rédiger une offre d’emploi | Hors haut risque |
| Dire quel candidat a le meilleur profil | Haut risque : recrutement et sélection |
| Évaluer un salarié ou proposer qui promouvoir | Haut risque : gestion de la relation de travail |
Rien n’a changé dans l’outil entre la première et la dernière ligne. Seul l’usage a changé.
Ce que nous voyons chez nos clients
Le détournement se fait sans que personne s’en rende compte. Voici des exemples types, qui ne décrivent aucun client identifiable.
| L’outil au départ | L’usage qui s’installe | Ce que cela change |
|---|---|---|
| Une IA de transcription vocale | Elle est intégrée à un dispositif d’appel d’urgence, dans un ascenseur par exemple | L’usage peut relever du haut risque : tri des appels d’urgence, ou composant de sécurité d’un produit réglementé |
| Un assistant généraliste, comme ChatGPT ou Claude | Un service lui fait trier des candidatures | Haut risque : recrutement et sélection |
| Copilot | Il crée des tâches à partir des courriels | Il traite tout ce que contiennent les courriels, y compris ce que personne n’avait prévu de lui confier |
| Le même assistant, dans une agence immobilière | Il se retrouve à traiter des dossiers de candidats locataires | Des revenus et des justificatifs entrent dans l’outil ; s’il sert à départager les candidats, la question du haut risque se pose |
Changer d’usage, c’est changer de rôle
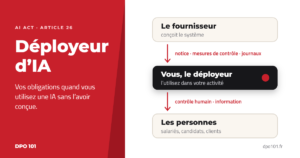
C’est le point que nous voyons le moins anticipé. L’article 25 du règlement vise celui qui « modifie la destination d’un système d’IA, y compris un système d’IA à usage général », de sorte qu’il devient à haut risque. Il est alors considéré comme le fournisseur de ce système.
La conséquence est lourde. Le fournisseur supporte les obligations les plus exigeantes du règlement : gestion des risques, documentation technique, évaluation de la conformité, enregistrement. Une entreprise qui installe durablement un assistant généraliste dans son processus de recrutement entre dans ce cas de figure.
Le salarié qui le fait seul, avec un compte personnel, expose son employeur au même reproche, sans que la direction l’ait décidé ni même su.
« Elle le fait » ou « elle permet de le faire »
La distinction revient souvent chez nos clients : l’IA ne décide pas, elle aide seulement. Cela ne suffit pas à écarter le haut risque.
Le règlement prévoit un filtre, à l’article 6, paragraphe 3. Un système de l’annexe III n’est pas à haut risque s’il ne présente pas de risque important, notamment s’il n’a « pas d’incidence significative sur le résultat de la prise de décision ». Quatre cas sont cités : une tâche procédurale étroite, l’amélioration d’un travail humain déjà réalisé, la détection d’écarts sans se substituer à l’évaluation humaine, une tâche préparatoire.
| Sans incidence significative | Avec incidence significative |
|---|---|
| Ranger des CV dans une base consultable | Classer ou noter les candidats |
| Planifier les entretiens | Évaluer les réponses d’un candidat |
| Compiler des relevés de présence | Répartir les tâches selon la performance |
| Reformuler une évaluation déjà rédigée par un manager | Fixer une rémunération à partir de données de performance |
Ces exemples sont ceux de la Commission européenne. Deux précisions les accompagnent. Une validation humaine de pure forme ne change rien si la proposition de l’IA est l’élément principal de la décision. Et un système qui profile des personnes est toujours à haut risque.
Le critère n’est donc pas de savoir si l’IA va au bout de la décision. Il est de savoir si elle pèse sur elle.
Le calendrier
Les obligations propres au haut risque de l’annexe III s’appliquent à partir du 2 décembre 2027, depuis le règlement du 8 juillet 2026. Deux choses s’appliquent déjà : les pratiques interdites par le règlement, et le RGPD, qui encadre les décisions automatisées et impose d’informer les personnes.
Ce que nous recommandons
- Recenser les usages, pas seulement les outils : pour chaque assistant, ce que les équipes lui demandent réellement.
- Écrire, outil par outil, les usages autorisés et les usages interdits. C’est le rôle de la charte IA.
- Prévoir qui valide un nouvel usage avant qu’il ne s’installe.
- Refaire le point à chaque nouvelle fonctionnalité : les éditeurs ajoutent des fonctions d’analyse sans prévenir.
Un audit de conformité IA dresse cet inventaire des usages et qualifie chacun. Pour le tenir à jour dans le temps, Comply101 se découvre en démonstration.
À lire aussi. Si vous utilisez un système à haut risque sans l’avoir conçu, voyez les obligations du déployeur. Pour savoir quels outils sont concernés : l’inventaire des outils d’IA. Et pour ce qui ne peut jamais être fait : les pratiques d’IA interdites.
Questions fréquentes
ChatGPT ou Copilot sont-ils des systèmes d’IA à haut risque ?
Pas en eux-mêmes. Ce sont des systèmes à usage général. Ils deviennent à haut risque lorsqu’ils sont utilisés pour l’un des usages de l’annexe III, par exemple classer des candidats ou évaluer des salariés.
Que risque l’entreprise qui détourne un outil de son usage prévu ?
Si ce nouvel usage rend le système à haut risque, l’article 25 la considère comme fournisseur. Elle supporte alors les obligations prévues pour les fournisseurs de systèmes à haut risque.
Une IA qui se contente d’aider à décider est-elle à haut risque ?
Cela dépend de son poids dans la décision. Une tâche préparatoire ou purement procédurale n’est pas à haut risque. Une proposition qui oriente la décision l’est, même si un humain la valide.
Sources : règlement (UE) 2024/1689, articles 6, 25, annexes I et III ; règlement (UE) 2026/1744 ; Commission européenne, exemples de classification pour l’emploi.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).