
Mis à jour le 11 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
L’essentiel en 30 secondes. L’article 4 du règlement européen sur l’IA demande aux entreprises de s’occuper de la « maîtrise de l’IA » de leur personnel. Il a été réécrit en juillet 2026 : l’entreprise doit désormais « prendre des mesures pour favoriser » cette maîtrise, sans avoir à garantir un niveau donné pour chaque salarié. L’obligation est donc une obligation de moyens. Elle n’a pas disparu : il faut pouvoir montrer ce qui a été fait, pour qui et quand.
Ce que dit le texte aujourd’hui
Les fournisseurs et les déployeurs de systèmes d’IA prennent des mesures pour favoriser le développement de la maîtrise de l’IA par leur personnel et par les autres personnes qui utilisent ces systèmes pour leur compte. Ils tiennent compte de trois éléments : les connaissances et la formation de ces personnes, le contexte d’utilisation, et les personnes sur lesquelles le système sera utilisé.
Le texte ajoute que cette obligation ne contraint pas l’entreprise à garantir un niveau spécifique de maîtrise par un individu. La Commission européenne doit publier des exemples pratiques, et le Comité européen de l’IA des recommandations.
Ce qui a changé en 2026
| Avant | Depuis le règlement du 8 juillet 2026 | |
|---|---|---|
| Formulation | Prendre des mesures pour garantir, dans toute la mesure du possible, un niveau suffisant de maîtrise | Prendre des mesures pour favoriser la maîtrise |
| Nature | Obligation perçue comme un résultat à atteindre | Obligation de moyens |
| Appui | Aucun | Exemples de la Commission, recommandations du Comité IA |
Le changement est réel, mais il ne dispense de rien. Une entreprise qui n’a pris aucune mesure ne respecte pas l’article 4, dans l’ancienne version comme dans la nouvelle.
Qui est concerné
Toute organisation qui fournit ou utilise un système d’IA, quel que soit son niveau de risque. Un assistant de rédaction utilisé par dix salariés suffit. Les prestataires et intérimaires qui utilisent vos outils pour votre compte sont inclus.
Ce que « prendre des mesures » veut dire
Le texte ne fixe ni durée ni programme. Il demande d’adapter l’effort au contexte. En pratique, trois niveaux suffisent à la plupart des entreprises.
| Public | Contenu | Format |
|---|---|---|
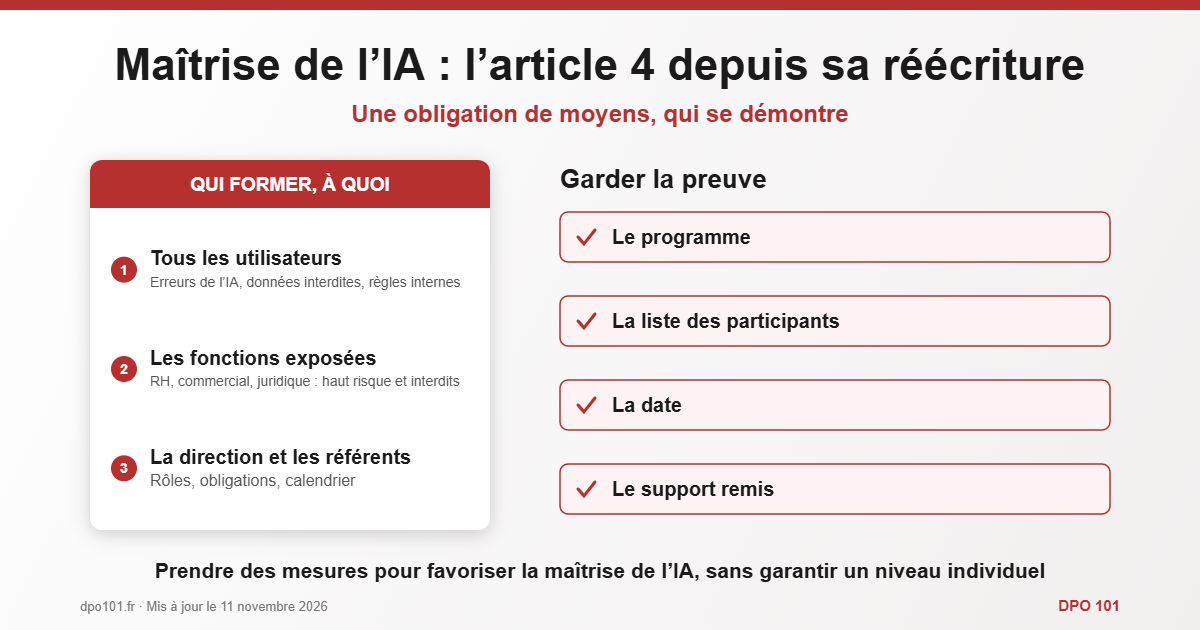
| Tous les utilisateurs | Ce qu’est un assistant d’IA, ses erreurs, ce qu’on ne lui confie jamais, les règles de l’entreprise | Session courte, renouvelée chaque année |
| Les fonctions exposées : RH, commercial, juridique | Les usages à haut risque et les interdits de leur métier | Atelier sur leurs cas réels |
| La direction et les référents | Rôles, obligations, calendrier, arbitrage des nouveaux usages | Séance de travail |
Ce contenu rejoint les recommandations de la CNIL, qui demande de former les utilisateurs aux usages interdits et aux risques des usages autorisés.
Garder la preuve
Une obligation de moyens se démontre. Quatre traces suffisent : le programme, la liste des participants, la date, et le support remis. Les règles elles-mêmes figurent dans la charte IA, dont la remise est aussi une mesure au sens de l’article 4.
Par où commencer
- Savoir qui utilise quoi : c’est l’objet des trois décisions de la direction.
- Former d’abord les fonctions exposées, là où un usage peut devenir à haut risque.
- Prévoir un rappel annuel et l’intégrer à l’accueil des nouveaux salariés.
DPO 101 anime ces sessions : voyez notre formation IA en entreprise.
Questions fréquentes
La formation à l’IA est-elle obligatoire en entreprise ?
L’article 4 impose de prendre des mesures pour favoriser la maîtrise de l’IA par le personnel qui l’utilise. La formation en est le moyen le plus direct, mais le texte ne fixe ni durée ni format.
L’entreprise doit-elle garantir le niveau de chaque salarié ?
Non. Depuis la réécriture de juillet 2026, le texte précise que l’obligation ne contraint pas à garantir un niveau spécifique de maîtrise par un individu.
Qui doit être formé ?
Le personnel et les autres personnes qui font fonctionner ou utilisent des systèmes d’IA pour le compte de l’entreprise, en adaptant le contenu à leurs connaissances et à l’usage qu’ils en font.
Sources : règlement (UE) 2024/1689, article 4, dans sa version modifiée par le règlement (UE) 2026/1744 ; CNIL, « Comment déployer une IA générative ? » (18 juillet 2024).
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).


