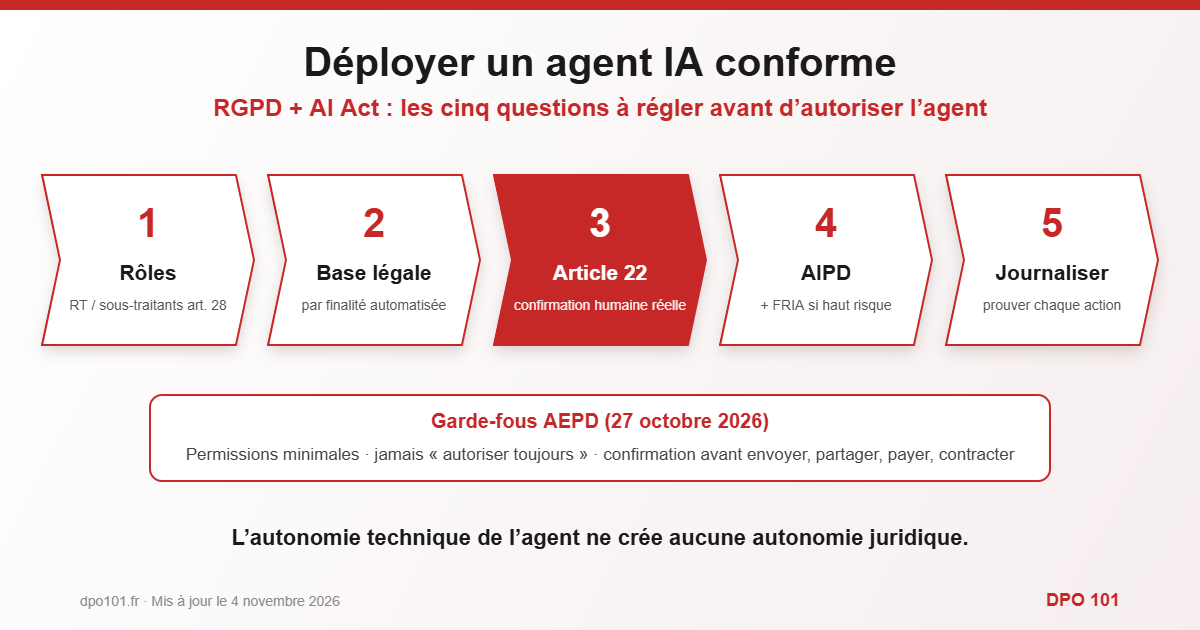
L’essentiel en 30 secondes. Un agent IA — un système qui enchaîne seul des actions pour atteindre un objectif : lire une boîte mail, qualifier un lead, répondre à un client, déclencher un remboursement — est avant tout une chaîne de traitements de données personnelles. Le déployer de façon conforme suppose de répondre à cinq questions dans l’ordre : qui est responsable de traitement et qui est sous-traitant ; sur quelle base légale repose chaque action autonome ; comment respecter l’article 22 du RGPD sur les décisions automatisées ; faut-il une AIPD ; et comment journaliser pour pouvoir le prouver. S’y ajoutent les obligations de transparence de l’AI Act, applicables depuis le 2 août 2026, et les recommandations de l’AEPD du 27 octobre 2026 : permissions minimales, pas d’autorisation permanente, confirmation humaine pour les actions à fort impact. Voici le parcours complet — l’autorisation d’un agent se traite comme l’autorisation d’un nouveau traitement.
Qui est responsable de traitement quand l’agent agit seul ?
La question tranche tout le reste, et la réponse est plus simple qu’il n’y paraît : l’autonomie technique de l’agent ne crée aucune autonomie juridique. L’organisation qui déploie l’agent et définit ses objectifs est responsable de traitement de toutes les actions qu’il accomplit, y compris celles qu’aucun humain n’a validées une par une. Le fournisseur de l’agent — éditeur de la plateforme, fournisseur du modèle — est en principe sous-traitant au sens de l’article 28 : il traite les données pour votre compte et sur vos instructions, matérialisées par le paramétrage et les permissions que vous lui accordez. Il bascule en responsable (conjoint ou distinct) dès qu’il réutilise vos données pour ses propres finalités, l’entraînement de ses modèles au premier chef — un point à verrouiller contractuellement et à vérifier dans les paramètres.
Les agents compliquent la chaîne sur un point : ils appellent des outils tiers (API, connecteurs, autres agents), chacun étant un sous-traitant ultérieur qui doit être autorisé par écrit et encadré. Un agent qui « découvre » et utilise un nouvel outil sans que vous l’ayez autorisé crée un sous-traitant que vous n’avez pas contractualisé — c’est une non-conformité de l’article 28 avant même d’être un risque de sécurité. D’où la règle : la liste des outils accessibles à l’agent est fermée, documentée et revue.
La base légale de chaque action autonome
Chaque action de l’agent est un traitement, qui doit reposer sur l’une des bases de l’article 6. L’erreur classique consiste à chercher une base légale « pour l’agent » : il n’y en a pas. Il y a une base légale pour la finalité que l’agent sert — l’exécution du contrat pour un agent qui traite les commandes, l’intérêt légitime pour un agent qui trie les demandes entrantes, l’obligation légale pour un agent qui prépare des déclarations. L’agent hérite de la base légale du traitement qu’il automatise ; il ne peut pas l’étendre. Un agent commercial autorisé à répondre aux clients n’est pas autorisé, par ce seul fait, à les prospecter.
Deux conséquences pratiques. L’intérêt légitime exige le test de mise en balance, et l’autonomie de l’agent pèse dans ce test : plus il agit sans contrôle, plus les attentes raisonnables des personnes sont mises en tension. Et le consentement est rarement la bonne base pour un agent — il doit être spécifique et révocable action par action, ce que l’autonomie rend difficile à garantir. Les actions à effet juridique ou à impact significatif (accorder, refuser, résilier, facturer) relèvent d’un régime à part : celui de l’article 22.
L’article 22 : la ligne rouge des décisions automatisées
L’article 22 interdit par principe les décisions fondées exclusivement sur un traitement automatisé produisant des effets juridiques ou affectant significativement la personne, sauf trois exceptions : nécessité contractuelle, autorisation par le droit, consentement explicite — et même alors avec des garanties : information, droit d’obtenir une intervention humaine, de faire valoir son point de vue et de contester. Pour un agent, la question est binaire : ses actions emportent-elles des effets de ce type ? Un agent qui propose un remboursement à un conseiller qui valide ne relève pas de l’article 22 ; le même agent qui exécute le remboursement — ou le refuse — seul, en relève pleinement.
L’intervention humaine doit être réelle : une personne compétente, disposant de l’information et du pouvoir de modifier la décision, dans un temps compatible avec la décision. Un bouton « valider » cliqué en masse ne constitue pas une intervention humaine — la CNIL et la jurisprudence européenne l’ont dit. Concrètement, pour les agents : définir la liste fermée des actions à effet juridique, les placer derrière une confirmation humaine obligatoire (ce que l’AEPD recommande désormais pour tout envoi, partage, paiement ou engagement), et conserver la trace de cette confirmation.
Faut-il une AIPD ?
Très souvent, oui. Les critères de la CNIL pour l’analyse d’impact incluent l’usage d’une technologie nouvelle, la prise de décision automatisée, le traitement à grande échelle et le croisement de données — un agent IA en cumule fréquemment deux ou trois. L’AIPD est l’outil qui formalise les choix précédents : rôles, bases légales, garanties de l’article 22, permissions, sécurité. Elle s’articule avec la FRIA de l’AI Act lorsque l’agent relève d’un cas d’usage à haut risque (recrutement, crédit, services essentiels — applicable au 2 décembre 2027) ; notre guide de la méthode PIA détaille la démarche, et nos 7 différences entre AIPD et FRIA l’articulation.
Permissions, mémoire, transparence : les garde-fous opérationnels
Permissions minimales. L’agent reçoit, pour chaque tâche, le périmètre d’accès strictement nécessaire — en lecture ou en action, deux niveaux à distinguer — et jamais d’autorisation permanente : c’est la recommandation centrale du décalogue de l’AEPD du 27 octobre 2026, qui déconseille formellement le « autoriser toujours ». C’est aussi la traduction directe de la minimisation (article 5.1.c). Mémoire. La mémoire d’un agent accumule avec le temps un profil des personnes et des affaires qu’il traite : elle doit avoir une durée de conservation, des contrôles d’effacement et figurer au registre comme tout autre stockage. Transparence. Les personnes doivent savoir qu’un agent intervient : information RGPD (articles 13 et 14) complétée, depuis le 2 août 2026, par les obligations de transparence de l’article 50 de l’AI Act dès que l’agent interagit avec elles. Sécurité. L’injection d’instructions cachées dans les contenus que l’agent lit (courriels, pages, documents) est le risque propre aux agents : l’article 32 impose des mesures adaptées — isolation des outils, validation des actions sensibles, limitation de ce que l’agent peut faire s’il est trompé.
Journaliser pour prouver
Le principe de responsabilité (article 5.2) vous oblige à démontrer la conformité ; pour un agent, la démonstration passe par les journaux. Pour chaque action : horodatage, données consultées, décision ou action, permissions actives, confirmation humaine éventuelle, version du modèle et des instructions. Conservez au moins six mois — l’alignement anticipé sur l’article 26 de l’AI Act pour le haut risque — et rendez ces journaux lisibles par un humain : un log inexploitable ne prouve rien, ni devant la CNIL ni devant un juge. La dimension responsabilité civile de cette preuve est traitée dans notre analyse Responsabilité agent IA autonome : qui paie en cas d’erreur ?
Autoriser un agent IA : la fiche en dix lignes
| Rubrique | Ce que la fiche d’autorisation documente |
|---|---|
| Finalité et périmètre | Ce que l’agent fait, pour qui, sur quelles données — et ce qu’il ne doit pas faire |
| Rôles | Responsable de traitement, sous-traitants (plateforme, modèle, outils appelés), contrats article 28 |
| Bases légales | Par finalité automatisée, avec le test de mise en balance si intérêt légitime |
| Article 22 | Liste fermée des actions à effet juridique et confirmation humaine associée |
| AIPD / FRIA | Réalisée, mise à jour, ou motivation de l’absence |
| Permissions | Accès lecture / action par outil, durée, revue périodique, procédure de révocation |
| Mémoire et conservation | Durées, contrôles d’effacement, inscription au registre |
| Transparence | Information RGPD et mention article 50 AI Act |
| Sécurité | Mesures contre l’injection de prompt, isolation, limitation d’impact |
| Journalisation | Contenu des logs, durée de conservation, exploitabilité, responsable de la revue |
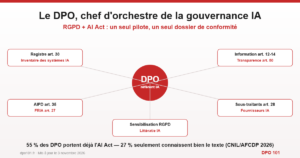
Cette fiche vit dans le registre — l’agent y figure comme un traitement et comme un système d’IA, au même endroit : c’est le modèle de registre unifié que nous pratiquons avec Comply101, piloté par votre DPO externalisé — qui est, pour les agents comme pour le reste, le chef d’orchestre naturel de la gouvernance IA.
La checklist de conformité AI Act — gratuite
Inscrivez-vous à la newsletter DPO 101 et recevez par e-mail la checklist complète de conformité AI Act — 47 actions concrètes réparties sur 17 onglets, prête à l’emploi. En bonus chaque mois : nos analyses et décryptages sur la réglementation IA.
Notre newsletter est fondée sur votre consentement à la recevoir. Désinscrivez-vous à tout moment en un clic. En savoir plus
FAQ — Agents IA et conformité
Le fournisseur de mon agent IA est-il sous-traitant ou responsable de traitement ?
Sous-traitant en principe, dès lors qu’il traite les données pour votre compte et sur vos instructions (paramétrage, permissions), avec un contrat conforme à l’article 28. Il devient responsable de traitement s’il réutilise vos données pour ses propres finalités, notamment l’entraînement de ses modèles — à exclure contractuellement et à vérifier dans les paramètres.
Quelle base légale pour les actions d’un agent IA ?
Celle du traitement que l’agent automatise : exécution du contrat, intérêt légitime (avec test de mise en balance) ou obligation légale selon la finalité. L’agent hérite de la base légale, il ne peut pas l’étendre à de nouvelles finalités. Le consentement est rarement adapté, et les actions à effet juridique relèvent de l’article 22.
L’article 22 du RGPD s’applique-t-il aux agents IA ?
Oui, dès que l’agent prend seul une décision produisant des effets juridiques ou affectant significativement une personne (accorder, refuser, résilier, facturer). Ces actions sont interdites par principe sauf exceptions, et exigent une intervention humaine réelle — une personne compétente, informée et capable de modifier la décision — dont la trace doit être conservée.
Une AIPD est-elle obligatoire pour déployer un agent IA ?
Très souvent : les agents cumulent fréquemment plusieurs critères de la CNIL (technologie nouvelle, décision automatisée, grande échelle, croisement de données), ce qui rend l’analyse d’impact obligatoire. Elle formalise les rôles, les bases légales, les garanties de l’article 22, les permissions et la sécurité, et s’articule avec la FRIA de l’AI Act pour les cas d’usage à haut risque.
Article rédigé par Assaf Bensoussan, DPO externe et fondateur de DPO 101, cabinet de conseil en protection des données (500+ structures accompagnées). Mis à jour le 4 novembre 2026.
Sources : RGPD, articles 5, 6, 13, 14, 22, 28, 32 et 35 ; règlement (UE) 2024/1689, articles 12, 26 et 50 ; AEPD, décalogue pour déléguer des tâches aux assistants et agents d’IA, 27 octobre 2026 ; CNIL, liste des traitements soumis à AIPD.