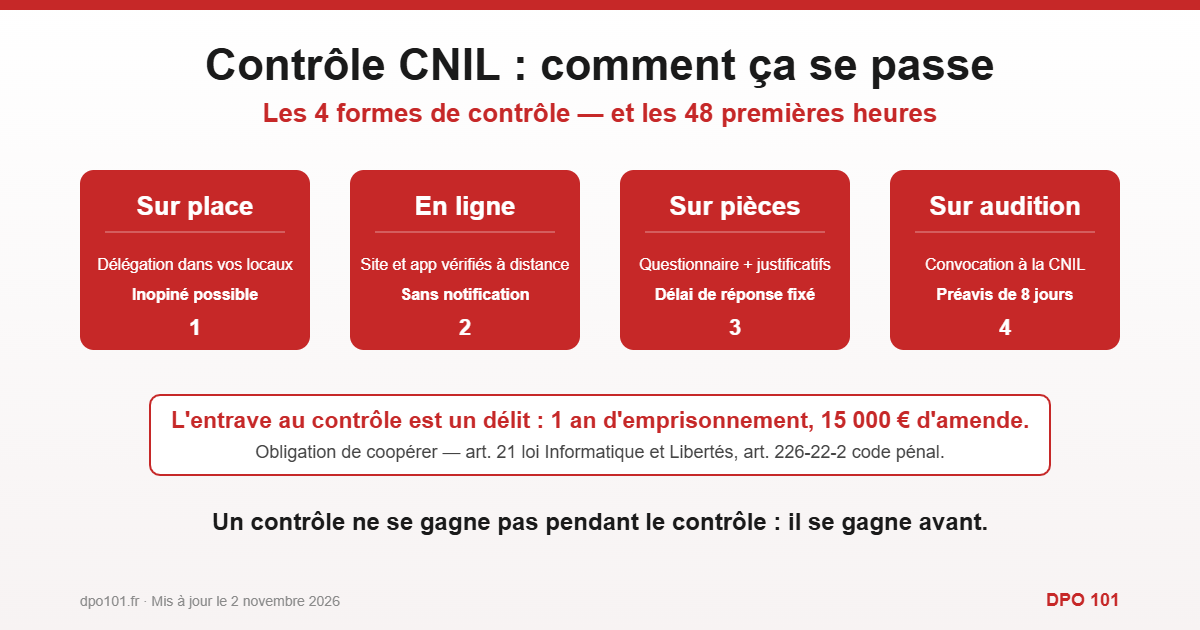
Contrôle CNIL : comment ça se passe, et quoi préparer en 48 heures
Contrôle CNIL sur place, en ligne, sur pièces ou sur audition : déroulement, droits et obligations, et la checklist des 48 premières heures, par un DPO externe.

Contrôle CNIL sur place, en ligne, sur pièces ou sur audition : déroulement, droits et obligations, et la checklist des 48 premières heures, par un DPO externe.
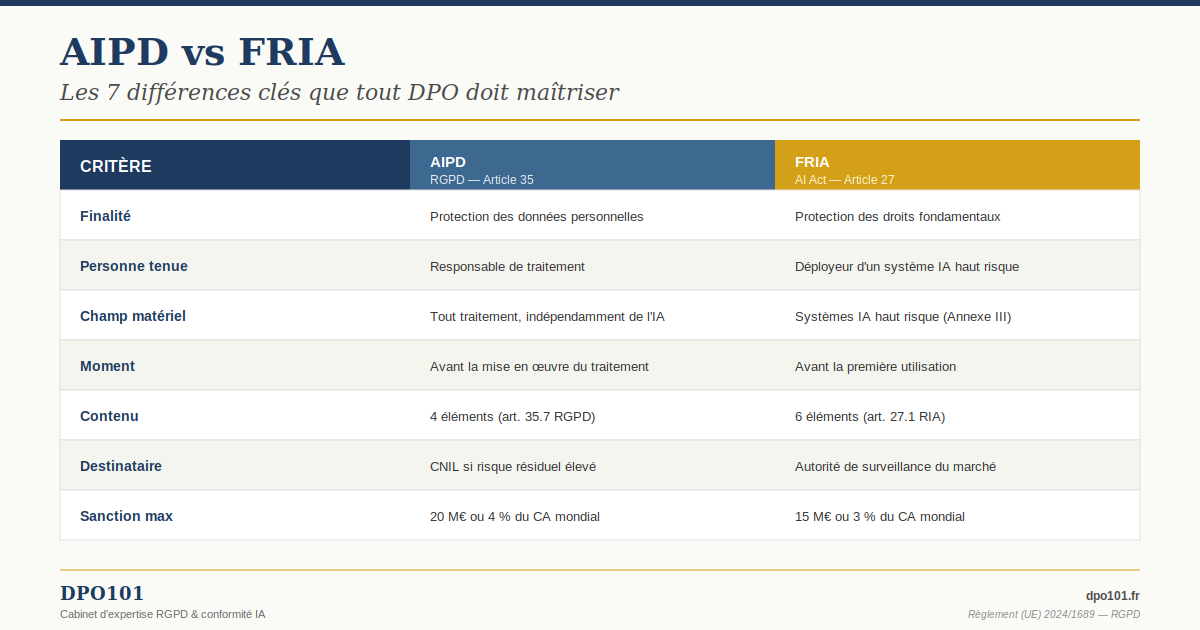
AIPD et FRIA, c’est la même chose ? Non. Et confondre les deux peut coûter cher. Le guide pratique des 7 différences à connaître entre l’article 35 RGPD et l’article 27 de l’AI Act.

Comment diviser par deux votre temps de conformité grâce à la gestion unifiée RGPD + IA. Vous avez passé cinq ans à construire votre registre

L’AI Act (Règlement IA) impose aux entreprises une mise en conformité progressive d’ici août 2026, ciblant particulièrement les systèmes à « Haut Risque » (RH, Scoring). Pour 90% des PME, l’enjeu principal est de comprendre leur statut de « Déployeur ».
« La conformité RGPD change d’ère. Découvrez comment Comply101 utilise l’IA (GPT-5.2, Claude, Gemini) pour automatiser la collecte de preuves et sécuriser le SI, rendant les fichiers Excel obsolètes pour les DPO modernes.

Chez DPO 101, nous observons une tendance nette : les investisseurs les plus performants sont ceux qui intègrent la conformité RGPD dans leurs due diligences et dans le pilotage post-acquisition. Le RGPD n’est plus une simple question de conformité : c’est un levier de sécurisation, de gouvernance et de valorisation.

La mise en conformité au Règlement Général sur la Protection des Données (RGPD) est une obligation pour tous les acteurs qui traitent des données personnelles, y compris les établissements publics. Parmi eux, les communes et les mairies ont des responsabilités accrues en raison de la diversité et de la sensibilité des données qu’elles gèrent au quotidien.

La gestion des violations de données RGPD est un processus essentiel pour garantir la protection des données personnelles et la conformité des entreprises. Elle exige une préparation proactive, une documentation rigoureuse, et une réactivité en cas d’incident.

Assurer la conformité au RGPD est vital pour toutes organisations gérant des données des résidents de l’UE. Un audit RGPD efficace garantit cette conformité et réduit les risques associés. Les étapes cruciales comprennent la cartographie des données, l’analyse des processus de traitement, l’évaluation des risques, la gestion des sous-traitants, et la mise en place de mesures de protection. Une attention constante est essentielle pour maintenir la confiance des clients.

CEPD 2023 RGPD: Mise à jour des lignes directrices sur la protection des données Le 28 mars 2023, le Comité européen de la protection des
Contrôle CNIL sur place, en ligne, sur pièces ou sur audition : déroulement, droits et obligations, et la checklist des 48 premières heures, par un DPO externe.
AIPD et FRIA, c’est la même chose ? Non. Et confondre les deux peut coûter cher. Le guide pratique des 7 différences à connaître entre l’article 35 RGPD et l’article 27 de l’AI Act.
Comment diviser par deux votre temps de conformité grâce à la gestion unifiée RGPD + IA. Vous avez passé cinq ans à construire votre registre
L’AI Act (Règlement IA) impose aux entreprises une mise en conformité progressive d’ici août 2026, ciblant particulièrement les systèmes à « Haut Risque » (RH, Scoring). Pour 90% des PME, l’enjeu principal est de comprendre leur statut de « Déployeur ».
« La conformité RGPD change d’ère. Découvrez comment Comply101 utilise l’IA (GPT-5.2, Claude, Gemini) pour automatiser la collecte de preuves et sécuriser le SI, rendant les fichiers Excel obsolètes pour les DPO modernes.
Chez DPO 101, nous observons une tendance nette : les investisseurs les plus performants sont ceux qui intègrent la conformité RGPD dans leurs due diligences et dans le pilotage post-acquisition. Le RGPD n’est plus une simple question de conformité : c’est un levier de sécurisation, de gouvernance et de valorisation.
La mise en conformité au Règlement Général sur la Protection des Données (RGPD) est une obligation pour tous les acteurs qui traitent des données personnelles, y compris les établissements publics. Parmi eux, les communes et les mairies ont des responsabilités accrues en raison de la diversité et de la sensibilité des données qu’elles gèrent au quotidien.
La gestion des violations de données RGPD est un processus essentiel pour garantir la protection des données personnelles et la conformité des entreprises. Elle exige une préparation proactive, une documentation rigoureuse, et une réactivité en cas d’incident.
Assurer la conformité au RGPD est vital pour toutes organisations gérant des données des résidents de l’UE. Un audit RGPD efficace garantit cette conformité et réduit les risques associés. Les étapes cruciales comprennent la cartographie des données, l’analyse des processus de traitement, l’évaluation des risques, la gestion des sous-traitants, et la mise en place de mesures de protection. Une attention constante est essentielle pour maintenir la confiance des clients.
CEPD 2023 RGPD: Mise à jour des lignes directrices sur la protection des données Le 28 mars 2023, le Comité européen de la protection des