Mis à jour le 15 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
Une IA cachée se découvre rarement dans un document. Nous la découvrons à l’écran, pendant un entretien, quand un salarié nous montre comment il travaille.
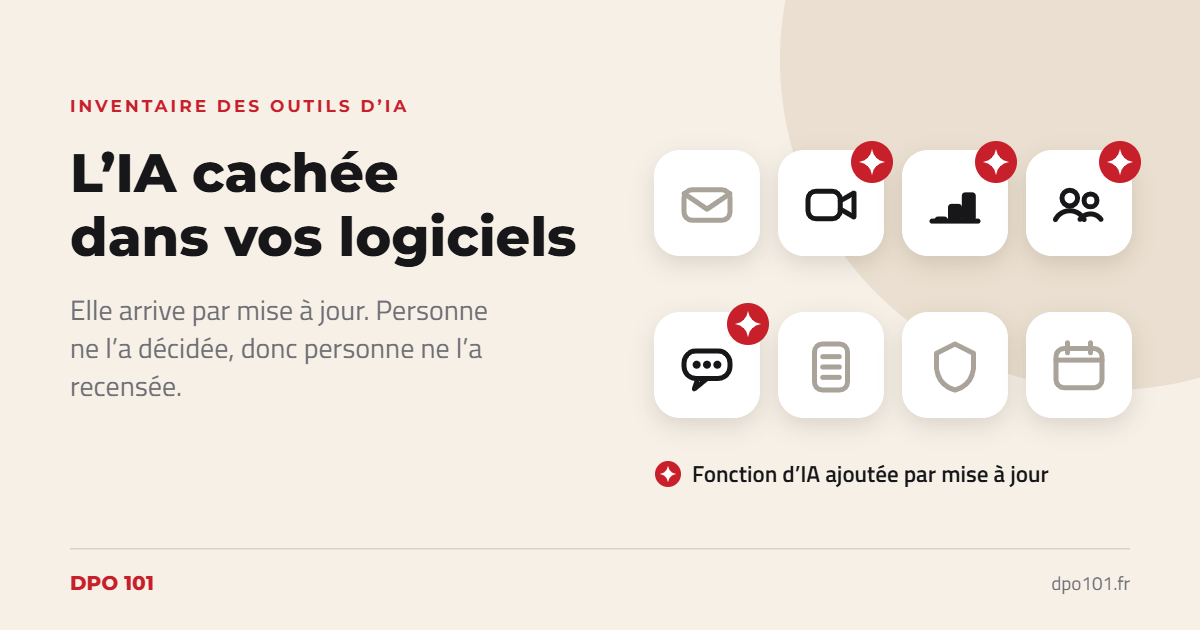
L’essentiel en 30 secondes. L’IA n’entre plus seulement dans l’entreprise par un achat. Elle arrive par mise à jour, dans des logiciels déjà en place : messagerie, visioconférence, outil commercial, logiciel RH. Personne ne l’a décidée, donc personne ne l’a recensée. Or toute la conformité de l’IA repose sur une liste : celle des outils et de ce qu’on leur fait faire. Cet article explique où chercher, comment repérer une fonction d’IA et quoi noter pour chacune.
Pourquoi l’inventaire vient en premier
On ne peut qualifier que ce qu’on connaît. Les interdits, le haut risque, l’information des salariés, les contrats avec les éditeurs : chaque obligation part de la même question. Quels systèmes d’IA utilisons-nous, et pour quoi faire ?
La difficulté tient à trois sources que l’on oublie : les fonctions ajoutées dans les logiciels existants, les outils adoptés par un service sans passer par l’informatique, et les comptes personnels.
Où chercher
| Famille de logiciels | Fonctions d’IA fréquentes |
|---|---|
| Suite bureautique et messagerie | Rédaction assistée, résumé de courriels, recherche dans les documents |
| Visioconférence et téléphonie | Transcription, compte rendu, analyse des échanges |
| Outil commercial et marketing | Score de prospects, rédaction de messages, prévision des ventes |
| Logiciel RH et recrutement | Tri de candidatures, mise en correspondance de profils, analyse d’entretiens |
| Support client | Assistant conversationnel, réponse suggérée, classement des demandes |
| Comptabilité et finance | Lecture de factures, détection d’anomalies |
| Sécurité et vidéosurveillance | Détection de comportements, analyse d’images |
| Navigateur et extensions | Assistants installés par les utilisateurs |
Ce que nous voyons chez nos clients
Trois exemples reviennent.
- Un outil commercial comme Salesforce, qui analyse ou note les prospects.
- Un logiciel de recrutement, qui résume les CV.
- Copilot, qui résume un document Word sans qu’on le lui ait demandé.
Ces fonctions se règlent du côté de l’administrateur. Le réglage existe ; il est souvent ignoré.
Nous les découvrons le plus souvent pendant un audit RGPD. Nous demandons à chaque personne de nous montrer à l’écran les outils qu’elle utilise, et la fonction apparaît. D’où une règle de méthode : en audit, des entretiens individuels, jamais des questionnaires. C’est en tête-à-tête que les langues se délient. Le questionnaire a sa place plus tard, en phase de contrôle, pour vérifier une pratique, et il est toujours complété par un entretien individuel.
Cinq façons de repérer une fonction d’IA
- Lire les notes de version des principaux logiciels sur les douze derniers mois.
- Parcourir les menus : un bouton « assistant », « suggérer », « résumer » ou une étoile sont des indices.
- Relire les contrats et leurs mises à jour : les éditeurs modifient leurs conditions lorsqu’ils ajoutent de l’IA.
- Interroger les éditeurs par un questionnaire court : quelles fonctions, quelles données, quel hébergement, quelle réutilisation.
- Rencontrer les équipes en entretien individuel, sans sanction à la clé, et leur demander de montrer leurs outils à l’écran : ce sont elles qui savent ce qui est réellement utilisé.
Ce qu’il faut noter pour chaque outil
| Rubrique | Contenu |
|---|---|
| Outil et éditeur | Nom, version, contrat |
| Fonction d’IA | Ce qu’elle fait |
| Usages réels | Ce que les équipes lui demandent, pas ce que dit la plaquette |
| Données | Personnelles, confidentielles, sensibles |
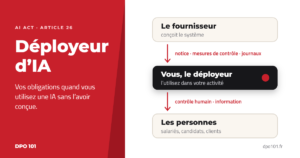
| Rôle de l’entreprise | Déployeur, ou fournisseur si la destination a été modifiée |
| Niveau | Interdit, haut risque, transparence, sans obligation particulière |
| Lien avec le RGPD | Traitement correspondant au registre, sous-traitant |
| Responsable interne et date de revue | Qui suit l’outil, quand on le réexamine |
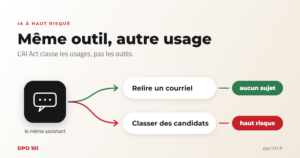
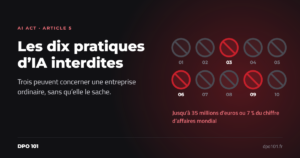
La colonne « usages réels » est la plus importante. Un même outil change de niveau selon ce qu’on lui demande : voir Même outil, autre usage. Pour remplir la colonne « niveau », reportez-vous d’abord à la liste des pratiques interdites.
Le tenir à jour
Un inventaire fait une fois est faux au bout de six mois. Trois moments imposent de le reprendre : une mise à jour majeure d’un logiciel, l’arrivée d’un nouvel outil, et un nouvel usage d’un outil existant. Une revue périodique rattrape le reste.
Chez nos clients, c’est nous qui tenons cet inventaire à jour, avec un contrôle chaque trimestre : un questionnaire envoyé aux services pour vérifier une pratique, puis un entretien individuel. Les équipes nous connaissent, au point que beaucoup de salariés nous croient internes à l’entreprise. C’est ce qui fait qu’un nouvel outil nous est signalé. C’est le rôle d’un DPO externalisé qui suit à la fois le RGPD et l’IA.
C’est ce travail que Comply101 outille : inventaire des outils d’IA, questionnaire envoyé aux services, repérage des fonctions d’IA dans les logiciels déclarés, qualification guidée et plan d’action. Demandez une démonstration. Pour un état des lieux réalisé avec vous, voyez l’audit de conformité IA.
À lire aussi : IA en entreprise : les trois décisions de la direction · Maîtrise de l’IA : ce que demande l’article 4 · Les pratiques d’IA interdites par l’AI Act · Les obligations du déployeur d’IA
Questions fréquentes
Le règlement européen sur l’IA impose-t-il un registre des systèmes d’IA ?
Il ne l’impose pas sous ce nom aux entreprises utilisatrices. Mais aucune de ses obligations ne peut être respectée sans savoir quels systèmes sont utilisés et pour quels usages. L’inventaire en est le préalable.
Qu’est-ce qu’une IA cachée ?
Une fonction d’intelligence artificielle intégrée à un logiciel déjà utilisé, souvent ajoutée par mise à jour, que l’entreprise n’a ni choisie ni recensée.
À quelle fréquence mettre à jour l’inventaire des outils d’IA ?
À chaque nouvel outil, nouvelle fonction ou nouvel usage, puis lors d’une revue périodique : au moins une fois par an, chaque trimestre dans notre pratique.
Sources : règlement (UE) 2024/1689, articles 5, 6, 25, 26 et annexe III ; RGPD, articles 28 et 30 ; CNIL, « Comment déployer une IA générative ? » (18 juillet 2024).
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).