
Chatbot et contenus générés par IA : les obligations de transparence de l’article 50 AI Act
Chatbots, contenus générés, deepfakes : les 4 obligations de transparence de l’article 50 AI Act, applicables depuis août 2026, et l’échéance du 2 décembre.

Chatbots, contenus générés, deepfakes : les 4 obligations de transparence de l’article 50 AI Act, applicables depuis août 2026, et l’échéance du 2 décembre.

Mise en demeure CNIL reçue : ce n’est pas une sanction, mais le délai est court. Comment répondre point par point, obtenir la clôture et éviter la sanction.

Violation de données : quand et comment notifier la CNIL en 72 h, informer les personnes, tenir le registre de l’article 33.5. Procédure pas à pas et modèle.
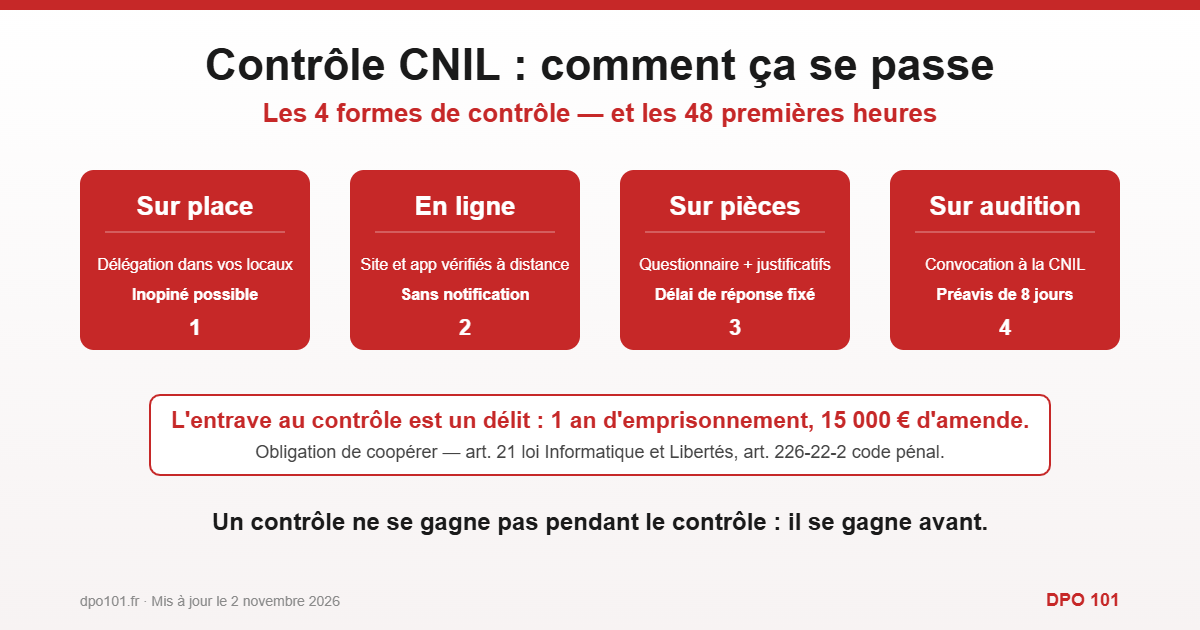
Contrôle CNIL sur place, en ligne, sur pièces ou sur audition : déroulement, droits et obligations, et la checklist des 48 premières heures, par un DPO externe.
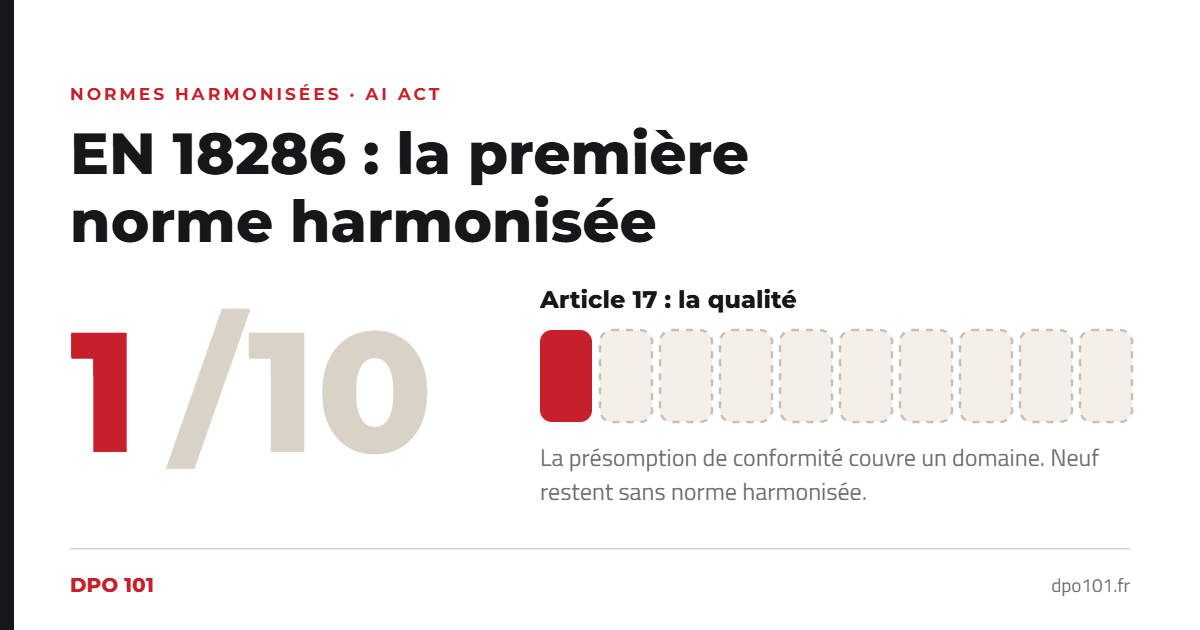
L’essentiel en 30 secondes. Par la décision d’exécution (UE) 2026/2274 du 12 octobre 2026, la Commission européenne a cité au Journal officiel de l’UE, le

Digital Omnibus : ce que le report de l’AI Act change (ou pas) pour votre conformité L’essentiel en 30 secondes. Le règlement (UE) 2026/1744, dit
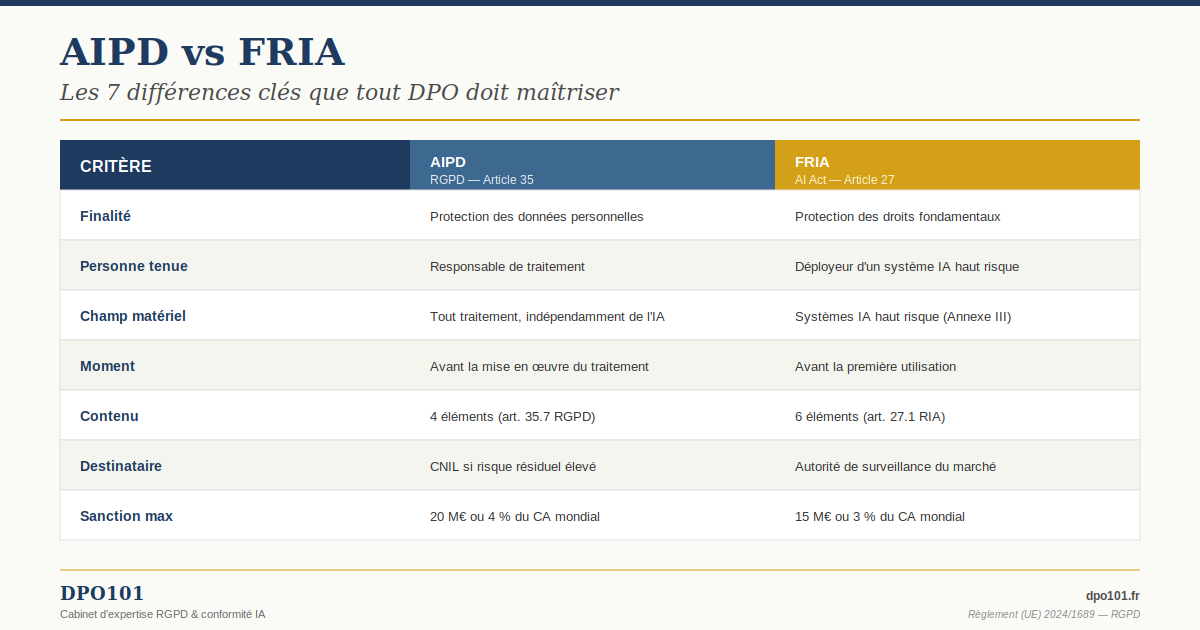
AIPD et FRIA, c’est la même chose ? Non. Et confondre les deux peut coûter cher. Le guide pratique des 7 différences à connaître entre l’article 35 RGPD et l’article 27 de l’AI Act.

Comment diviser par deux votre temps de conformité grâce à la gestion unifiée RGPD + IA. Vous avez passé cinq ans à construire votre registre

En bref :
– L’AI Act impose une co-responsabilité.
– Le risque majeur : L’absence de surveillance humaine (HITL) transfère la faute sur le Déployeur (Vous).
– La solution : Sans logs (journalisation) conservés 6 mois, impossible de prouver l’erreur du logiciel.

Temps de lecture : 8 minutes Le Règlement européen sur l’Intelligence Artificielle (RIA) est entré en vigueur le 1er août 2024. Depuis le 2 février
Chatbots, contenus générés, deepfakes : les 4 obligations de transparence de l’article 50 AI Act, applicables depuis août 2026, et l’échéance du 2 décembre.
Mise en demeure CNIL reçue : ce n’est pas une sanction, mais le délai est court. Comment répondre point par point, obtenir la clôture et éviter la sanction.
Violation de données : quand et comment notifier la CNIL en 72 h, informer les personnes, tenir le registre de l’article 33.5. Procédure pas à pas et modèle.
Contrôle CNIL sur place, en ligne, sur pièces ou sur audition : déroulement, droits et obligations, et la checklist des 48 premières heures, par un DPO externe.
L’essentiel en 30 secondes. Par la décision d’exécution (UE) 2026/2274 du 12 octobre 2026, la Commission européenne a cité au Journal officiel de l’UE, le
Digital Omnibus : ce que le report de l’AI Act change (ou pas) pour votre conformité L’essentiel en 30 secondes. Le règlement (UE) 2026/1744, dit
AIPD et FRIA, c’est la même chose ? Non. Et confondre les deux peut coûter cher. Le guide pratique des 7 différences à connaître entre l’article 35 RGPD et l’article 27 de l’AI Act.
Comment diviser par deux votre temps de conformité grâce à la gestion unifiée RGPD + IA. Vous avez passé cinq ans à construire votre registre
En bref :
– L’AI Act impose une co-responsabilité.
– Le risque majeur : L’absence de surveillance humaine (HITL) transfère la faute sur le Déployeur (Vous).
– La solution : Sans logs (journalisation) conservés 6 mois, impossible de prouver l’erreur du logiciel.
Temps de lecture : 8 minutes Le Règlement européen sur l’Intelligence Artificielle (RIA) est entré en vigueur le 1er août 2024. Depuis le 2 février