Publié le 20 novembre 2026 — par Assaf Bensoussan, DPO externe, juriste senior chez DPO 101.
L’essentiel en 30 secondes. Une base clients ne vaut que si vous avez le droit de l’utiliser. Collectée sans consentement, sans information des personnes ou auprès d’un fournisseur incapable de dire d’où elle vient, elle devient un risque au lieu d’un actif. La CNIL, avec ses homologues luxembourgeoise et britannique, l’a chiffré en octobre 2026 dans une étude sur la valeur des données. Sur le terrain, le constat est plus brutal : quand il faut régulariser une base après coup, on en conserve environ un dixième.
Ce que dit l’étude de la CNIL
En octobre 2026, la CNIL, la CNPD luxembourgeoise et l’ICO britannique ont publié une étude commune sur la protection des données et la création de valeur. Elle repose sur des entretiens avec des auditeurs, des investisseurs et des agences de notation, et sur une enquête auprès d’environ 200 entreprises françaises.
Son message tient en une phrase : la valeur d’une base de données dépend de la capacité juridique à l’utiliser. Trois chiffres de l’enquête montrent que les entreprises ne l’ont pas encore intégré.
| Constat | Part des entreprises |
|---|---|
| Ne savent pas si leurs bases de données figurent dans leurs comptes, ou répondent qu’elles n’y figurent pas | 67 % |
| Ne tiennent pas compte des risques liés aux données dans leurs évaluations financières | 52 % |
| Voient la conformité comme un avantage concurrentiel | 34,5 % |
L’étude donne aussi un exemple chiffré, construit pour l’illustration. Une société en rachète une autre 20 millions d’euros, en grande partie pour sa base clients. Quelques mois plus tard, elle découvre qu’une part importante de cette base a été collectée en violation du RGPD et ne peut plus servir à des fins commerciales. Les revenus attendus sont revus à la baisse. Résultat : une perte de valeur d’environ 2,2 millions d’euros, inscrite dans les comptes.
Ce que nous voyons chez nos clients
Il nous est arrivé de devoir faire abandonner une base entière. Dans certains cas, elle avait été obtenue illégalement. Dans d’autres, le fournisseur qui l’avait vendue ne donnait pas assez d’éléments sur la façon dont il l’avait constituée. Sans cette preuve, l’entreprise ne peut pas démontrer qu’elle a le droit d’utiliser les données, et c’est à elle de le démontrer.
Chez certains clients, le problème ne vient pas d’un fichier acheté mais de la collecte elle-même : des formulaires sans case de consentement, ou des coordonnées recueillies sans qu’aucune information ait été donnée.
Les deux défauts qui rendent une base inexploitable
| Type de base | Défaut le plus fréquent | Conséquence |
|---|---|---|
| Particuliers | Absence de consentement | La prospection par courriel ou par SMS suppose un accord préalable. Sans lui, les envois sont interdits. |
| Professionnels | Information insuffisante au moment où les données ont été données | La personne n’a pas su à quoi ses coordonnées serviraient ni comment s’y opposer. L’usage commercial devient contestable. |
Ces deux défauts figurent parmi les non-conformités que nous retrouvons le plus souvent en audit.
Peut-on rattraper une base ?
Techniquement, assainir une base va vite. On trie, on supprime ce qui est trop ancien, on écarte ce dont l’origine est inconnue.
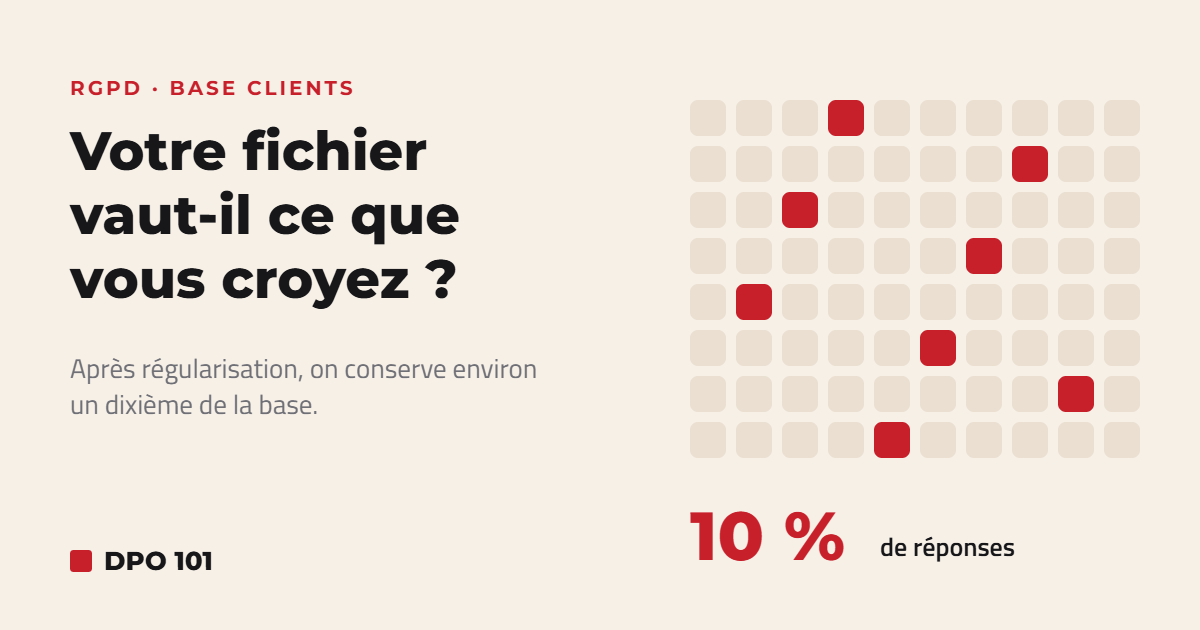
La difficulté est ailleurs. Pour régulariser, nous proposons en général d’écrire aux personnes : pour leur redemander leur accord, ou pour leur donner l’information qui manquait, selon le cas. Ce message doit rester sobre, sans contenu promotionnel. Or tout dépend alors des réponses, et elles sont rares. Le taux de retour que nous constatons est de l’ordre de 10 %.
Concrètement, on ne garde donc qu’environ un dixième de la base. Régulariser après coup revient presque à la perdre.
Bien collecter dès le départ
- Informer au moment de la collecte : qui collecte, pour quoi faire, pendant combien de temps, comment s’opposer.
- Recueillir le consentement des particuliers pour la prospection électronique, par une case non cochée par défaut.
- Garder la preuve : la date, le formulaire utilisé et le texte affiché ce jour-là.
- Fixer une durée de conservation et supprimer les contacts inactifs.
- Encadrer les prestataires qui accèdent à la base par un contrat de sous-traitance.
Avant d’acheter ou de louer un fichier
Trois questions suffisent à écarter la plupart des mauvaises surprises. D’où viennent les données, et à quelle date ont-elles été collectées ? Quelle information les personnes ont-elles reçue, et ont-elles accepté que leurs coordonnées soient transmises à des partenaires ? Le vendeur peut-il en fournir la preuve, contact par contact ?
Si le fournisseur ne sait pas répondre, la base ne vaut pas son prix. La même vérification s’impose quand on rachète une entreprise pour son fichier : c’est l’objet de la due diligence RGPD.
DPO 101 audite vos bases clients et prospects avant une campagne, une cession ou une levée de fonds : demandez un devis ou appelez-nous au 01 82 83 64 01.
À lire aussi : Due diligence RGPD avant un rachat ou une levée de fonds · Ce que le directeur financier devrait demander à son DPO · Les 10 non-conformités RGPD les plus fréquentes
Questions fréquentes
Une base clients a-t-elle une valeur comptable ?
Elle peut en avoir une, notamment lorsqu’elle est acquise lors d’un rachat. L’étude publiée par la CNIL en octobre 2026 rappelle que cette valeur dépend de la capacité juridique à utiliser les données : une base non conforme peut devoir être dépréciée.
Peut-on utiliser un fichier acheté à un prestataire ?
Oui, à condition de pouvoir démontrer que les données ont été collectées légalement et que les personnes ont été informées de leur transmission. Si le fournisseur ne peut pas le prouver, c’est l’acheteur qui porte le risque.
Peut-on redemander leur consentement aux contacts d’une base ?
C’est la solution habituelle, par un message sobre et sans contenu promotionnel. Le taux de réponse que nous constatons est de l’ordre de 10 % : seule cette part de la base reste utilisable.
Faut-il un consentement pour prospecter des professionnels par courriel ?
Non, pas en principe. La personne doit avoir été informée au moment de la collecte et pouvoir s’opposer facilement. Le message doit porter sur un sujet lié à sa fonction.
Sources : CNIL, CNPD et ICO, « De la protection des données à la création de valeur en finance », octobre 2026 ; RGPD, articles 5, 6, 7, 13 et 14 ; code des postes et des communications électroniques, article L. 34-5.
Article rédigé par Assaf Bensoussan, DPO externe et juriste senior chez DPO 101, cabinet de conseil en protection des données (plus de 500 structures accompagnées).