L’essentiel. L’AI Act s’applique par étapes depuis 2025, et ses obligations de transparence, sa gouvernance et ses sanctions sont effectives depuis le 2 août 2026. Cette FAQ répond en 25 questions aux interrogations que nous recevons le plus souvent de nos clients — PME, ETI et organismes publics. Chaque réponse est volontairement courte ; pour approfondir, suivez les liens vers nos analyses détaillées.
Les bases
1. Qu’est-ce que l’AI Act ?
Le règlement (UE) 2024/1689 est le premier cadre juridique complet au monde sur l’intelligence artificielle. Fondé sur une approche par les risques, il est entré en vigueur le 1er août 2024 et s’applique de façon échelonnée jusqu’en 2028.
2. À qui s’applique l’AI Act ?
Aux fournisseurs, déployeurs, importateurs et distributeurs de systèmes d’IA — y compris les acteurs établis hors UE dès lors que le système est utilisé dans l’Union. Aucune organisation n’est exclue par principe : entreprises, associations et organismes publics sont concernés.
3. Quelle différence entre fournisseur et déployeur ?
Le fournisseur développe un système d’IA ou le met sur le marché sous son nom ; le déployeur l’utilise sous sa propre autorité dans un cadre professionnel. Les obligations sont très différentes : la plupart des entreprises françaises sont déployeurs de solutions achetées.
4. L’AI Act s’applique-t-il aux PME ?
Oui, il n’existe aucun seuil d’effectif. Les PME bénéficient de mesures de soutien (bacs à sable réglementaires, documentation simplifiée), mais les obligations applicables — littératie IA, transparence, vigilance sur les fournisseurs — les concernent dès aujourd’hui.
5. Quels sont les quatre niveaux de risque ?
Risque inacceptable : pratiques interdites. Haut risque : obligations lourdes (annexes I et III). Risque de transparence : obligations d’information de l’article 50 (chatbots, contenus générés). Risque minimal : pas d’obligation spécifique, bonnes pratiques volontaires.
Le calendrier
6. Quand l’AI Act s’applique-t-il ?
Par étapes : interdictions et littératie IA depuis février 2025 ; modèles à usage général depuis août 2025 ; transparence, gouvernance et sanctions depuis le 2 août 2026 ; haut risque de l’annexe III au 2 décembre 2027 et de l’annexe I au 2 août 2028.
7. Qu’a changé le Digital Omnibus ?
Le règlement (UE) 2026/1744, en vigueur depuis le 27 juillet 2026, a reporté les obligations haut risque (annexe III au 2 décembre 2027, annexe I au 2 août 2028), assoupli la rédaction de l’obligation de littératie IA et ajouté deux interdictions applicables en décembre 2026. Le reste du calendrier est inchangé.
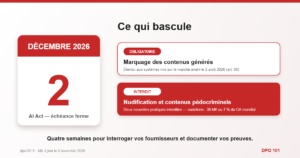
8. Que se passe-t-il le 2 décembre 2026 ?
Deux choses : l’obligation de marquage des contenus générés s’étend aux systèmes mis sur le marché avant le 2 août 2026, et deux nouvelles interdictions entrent en application — les systèmes de « nudification » et ceux générant des contenus pédopornographiques.
9. L’AI Act est-il reporté ?
Non. Seules les obligations haut risque ont été décalées à 2027-2028. La transparence de l’article 50, la gouvernance, les contrôles et le régime de sanctions s’appliquent depuis le 2 août 2026 — croire à un report général est l’erreur la plus répandue.
Les pratiques interdites
10. Quelles pratiques d’IA sont interdites ?
Depuis février 2025 : la notation sociale, la manipulation exploitant les vulnérabilités, la police prédictive individuelle fondée sur le profilage, la reconnaissance des émotions au travail et à l’école, le moissonnage non ciblé d’images faciales, certaines identifications biométriques à distance. S’y ajouteront en décembre 2026 la « nudification » et la génération de contenus pédopornographiques.
Les obligations déjà applicables
11. Qu’est-ce que l’obligation de littératie IA (article 4) ?
Toute organisation qui utilise des systèmes d’IA doit prendre des mesures pour soutenir la maîtrise de l’IA de ses équipes : comprendre les possibilités, les limites et les risques des outils. Obligation de moyens depuis le Digital Omnibus, elle est supervisée par les autorités depuis août 2026 — documentez vos actions de formation.
12. Mon chatbot doit-il dire que c’est une IA ?
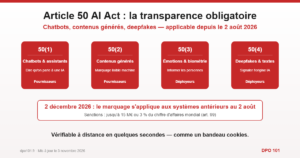
Oui. L’article 50(1) impose d’informer les personnes qu’elles interagissent avec une IA, dès le début de l’échange, sauf si c’est évident pour une personne normalement attentive. Une mention claire du type « Vous échangez avec un assistant virtuel » suffit en pratique.
13. Faut-il marquer les contenus générés par IA ?
Les fournisseurs de systèmes génératifs doivent intégrer un marquage lisible par machine (article 50(2)), applicable depuis août 2026 — et à partir du 2 décembre 2026 pour les systèmes antérieurs. Les déployeurs, eux, signalent les deepfakes et certains textes d’information (article 50(4)).
14. Qu’est-ce qu’un deepfake au sens de l’AI Act ?
Un contenu (image, son, vidéo) généré ou manipulé par IA ressemblant à des personnes, objets ou lieux réels et paraissant authentique. Le déployeur doit signaler son origine artificielle ; pour les œuvres manifestement artistiques ou satiriques, le signalement est allégé pour ne pas gêner l’œuvre.
Le haut risque
15. Qu’est-ce qu’un système d’IA à haut risque ?
Deux familles : les cas d’usage de l’annexe III (recrutement, scoring de crédit, éducation, biométrie, services publics essentiels, justice…) et les systèmes intégrés comme composants de sécurité de produits réglementés de l’annexe I (dispositifs médicaux, machines, jouets…).
16. Quelles obligations pour le haut risque ?
Système de gestion des risques, gouvernance des données, documentation technique, journalisation, transparence, contrôle humain, exactitude et cybersécurité, plus un système de management de la qualité (article 17). Applicables au 2 décembre 2027 (annexe III) et au 2 août 2028 (annexe I).
17. Qu’est-ce que la norme EN 18286 ?
La première norme harmonisée de l’AI Act, citée au Journal officiel de l’UE le 14 octobre 2026. Un fournisseur de haut risque qui l’applique bénéficie d’une présomption de conformité — limitée au système de management de la qualité de l’article 17 ; les neuf autres domaines attendent encore leurs normes.
18. Qu’est-ce qu’une FRIA ?
L’analyse d’impact sur les droits fondamentaux (article 27), exigée de certains déployeurs de systèmes à haut risque — organismes publics, banques, assurances notamment. Méthodologiquement proche de l’AIPD du RGPD, elle gagne à être menée de façon articulée avec elle, dans le même dossier.
L’IA générative et les modèles
19. ChatGPT, Claude ou Gemini sont-ils régulés ?
Oui. Les modèles d’IA à usage général (GPAI) sont soumis depuis août 2025 à des obligations de documentation technique, de respect du droit d’auteur et de résumé des données d’entraînement — renforcées pour les modèles présentant un risque systémique. Ces obligations pèsent sur leurs fournisseurs.
20. J’utilise ChatGPT en entreprise : quelles sont mes obligations ?
En tant que déployeur : littératie IA de vos équipes, transparence si vous publiez des contenus générés ou exposez un chatbot à vos clients, encadrement interne des usages (charte IA) — et le RGPD s’applique intégralement aux données personnelles saisies dans l’outil.
Sanctions et contrôle
21. Quelles sont les sanctions de l’AI Act ?
Jusqu’à 35 millions d’euros ou 7 % du chiffre d’affaires annuel mondial pour les pratiques interdites ; 15 millions ou 3 % pour les autres manquements (dont la transparence) ; 7,5 millions ou 1 % pour les informations inexactes fournies aux autorités. Le régime est actif depuis le 2 août 2026.
22. Qui contrôle l’application de l’AI Act en France ?
La gouvernance est opérationnelle depuis août 2026 : le Bureau de l’IA de la Commission supervise les modèles à usage général, les autorités nationales surveillent le marché. La CNIL joue un rôle central dès que des données personnelles sont en jeu et préfigure la surveillance du secteur « travail ».
Passer à l’action
23. AI Act et RGPD : comment s’articulent-ils ?
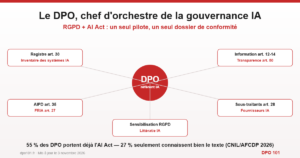
Ils se cumulent. Dès qu’un système d’IA traite des données personnelles — la grande majorité des cas — le RGPD s’applique intégralement : base légale, information, AIPD, encadrement des sous-traitants. L’efficacité commande d’unifier les deux conformités : un registre, des analyses articulées, un seul dossier de preuves.
24. Faut-il tenir un registre des systèmes d’IA ?
Le règlement ne l’impose pas expressément à toutes les organisations, mais c’est le socle pratique de toute conformité : inventorier les systèmes utilisés et achetés, qualifier les rôles et les niveaux de risque, tracer les décisions. Articulez-le avec le registre des traitements de l’article 30 du RGPD.
25. Par où commencer sa conformité AI Act ?
Quatre premiers pas : inventorier vos systèmes d’IA, qualifier votre rôle (fournisseur ou déployeur) et les niveaux de risque, traiter les obligations déjà applicables — transparence de l’article 50 et littératie IA —, puis interroger vos fournisseurs et planifier le haut risque avant décembre 2027.
La checklist de conformité AI Act — gratuite
Inscrivez-vous à la newsletter DPO 101 et recevez par e-mail la checklist complète de conformité AI Act — 47 actions concrètes réparties sur 17 onglets, prête à l’emploi. En bonus chaque mois : nos analyses et décryptages sur la réglementation IA.
Notre newsletter est fondée sur votre consentement à la recevoir. Désinscrivez-vous à tout moment en un clic. En savoir plus
Pour aller plus loin
Nos analyses détaillées : ce que le Digital Omnibus change (et ne change pas) · les obligations de transparence de l’article 50 · la norme EN 18286 et la présomption de conformité · le rôle du DPO dans la gouvernance IA. Et pour structurer l’ensemble : votre DPO externalisé, outillé par Comply101, le registre unifié RGPD + AI Act.
FAQ rédigée par Assaf Bensoussan, DPO externe et fondateur de DPO 101, cabinet de conseil en protection des données (500+ structures accompagnées). Mise à jour le 3 novembre 2026.
Sources : règlement (UE) 2024/1689 ; règlement (UE) 2026/1744 (Digital Omnibus) ; décision d’exécution (UE) 2026/2274 (EN 18286) ; Commission européenne, lignes directrices transparence du 20 juillet 2026 ; CNIL.