L’essentiel en 30 secondes. L’AI Act ne mentionne pas le DPO : aucun « référent IA » obligatoire, aucun titulaire désigné de la conformité IA. Ce silence est un piège organisationnel — quelqu’un doit pourtant porter le registre des systèmes d’IA, les analyses de risques et les obligations de transparence. L’enquête CNIL/AFCDP publiée le 22 septembre 2026 tranche dans les faits : 55 % des DPO estiment que l’AI Act relève déjà de leur responsabilité et 71 % souhaitent que leur rôle s’y étende — mais 27 % seulement déclarent bien connaître le texte. Voici pourquoi le DPO est le chef d’orchestre naturel de la gouvernance IA, ce qui dépasse son périmètre, et comment organiser le rôle concrètement.
Ce que disent les chiffres (enquête CNIL/AFCDP, septembre 2026)
La cinquième édition de l’Observatoire des DPO, menée avec la CNIL et l’AFCDP, photographie un décalage frappant : 70 % des organisations utilisent l’IA ou prévoient de le faire — 81 % d’entre elles avec de l’IA générative, les deux tiers via des solutions achetées à des prestataires — mais moins d’un quart disposent d’une stratégie IA formelle, et 31 % seulement ont commencé à se préparer à l’AI Act. Côté DPO : plus de la moitié sont déjà associés souvent ou systématiquement aux projets IA, 55 % considèrent l’AI Act comme relevant de leur responsabilité, 71 % veulent que leur rôle s’y étende… et 85 % n’ont suivi aucune formation spécifique à l’IA. Autrement dit : la fonction s’empare du sujet plus vite que les organisations ne l’organisent et ne l’outillent.
L’AI Act ne nomme pas le DPO — et c’est un piège
Contrairement au RGPD, qui impose le DPO dans de nombreux cas (article 37), l’AI Act ne désigne aucun responsable interne de la conformité IA. Résultat classique en organisation : ce qui n’est à personne n’est fait par personne — jusqu’au premier incident, au premier audit client ou au premier contrôle. Le flou a une seconde conséquence : certaines entreprises improvisent un « AI officer » déconnecté de la protection des données, et se retrouvent avec deux registres, deux analyses de risques et deux discours fournisseurs pour des systèmes qui, dans leur écrasante majorité, traitent des données personnelles. La CNIL le rappelle : dès que l’IA traite des données personnelles, le DPO doit être associé.
Pourquoi le DPO est le mieux placé : les recouvrements RGPD ↔ AI Act
| Ce que l’AI Act demande | Ce que le DPO fait déjà sous le RGPD |
|---|---|
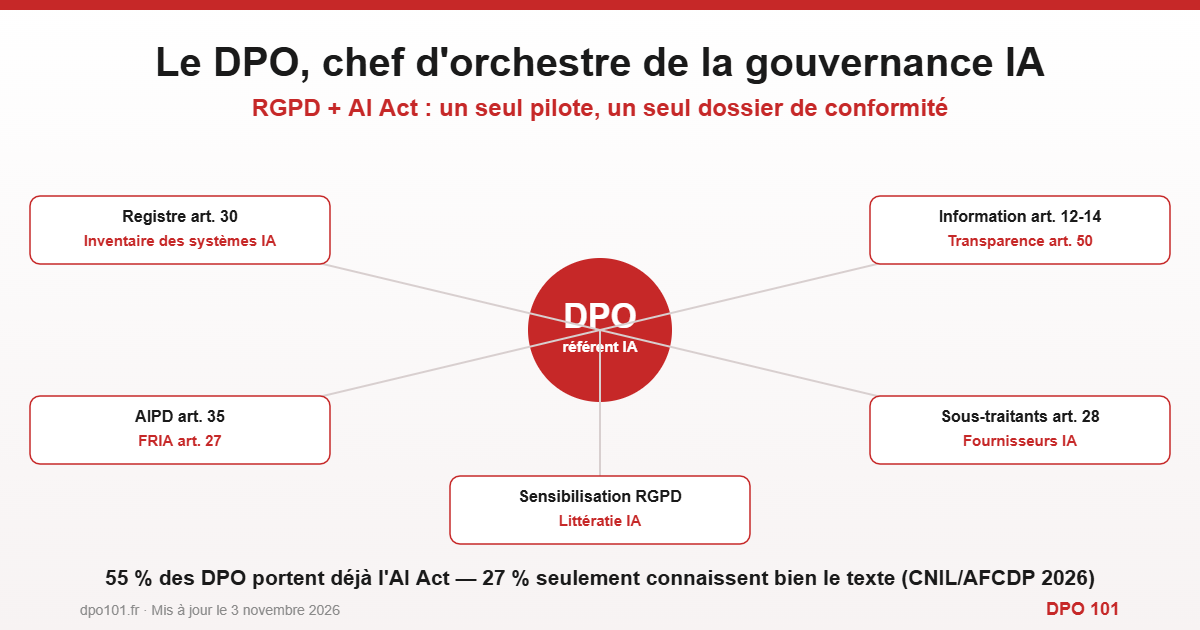
| Inventaire et qualification des systèmes d’IA | Registre des traitements (article 30) |
| Analyse d’impact sur les droits fondamentaux (FRIA, art. 27) | AIPD (article 35) — méthodologie directement transposable |
| Transparence envers les personnes (article 50) | Information des personnes (articles 12 à 14) |
| Encadrement des fournisseurs de systèmes d’IA | Contrats de sous-traitance (article 28), audits fournisseurs |
| Gouvernance des données et documentation | Accountability (article 24), registres et preuves |
| Littératie IA des équipes | Sensibilisation et formation RGPD — même ingénierie pédagogique |
Six chantiers sur sept de la conformité IA prolongent des processus que le DPO maîtrise. Dupliquer ces chantiers dans une gouvernance parallèle, c’est payer deux fois la même mécanique — c’est tout le sens d’un dossier de conformité unifié RGPD + IA.
Ce qui dépasse le DPO seul
L’honnêteté impose le contrepoint. La qualification technique des systèmes (robustesse, exactitude, cybersécurité des modèles), le système de management de la qualité des fournisseurs de haut risque — celui de l’article 17, désormais outillé par la norme EN 18286 — et les arbitrages produit relèvent de la DSI, du RSSI et des métiers. Le DPO n’a pas vocation à devenir ingénieur en apprentissage automatique : il orchestre, il ne joue pas tous les instruments. Et le déficit de formation mesuré par l’enquête (85 % non formés, 27 % à l’aise avec le texte) se traite — c’est une compétence qui s’acquiert, pas une fatalité.
Organiser le rôle concrètement
Étendez la lettre de mission du DPO : une délibération ou décision interne qui lui confie explicitement la coordination de la conformité AI Act, avec les moyens associés — sans cela, 55 % de responsabilité ressentie ne font pas une responsabilité organisée. Désignez-le référent IA (ou articulez-le formellement avec celui qui l’est), point d’entrée unique des projets IA. Installez un circuit de qualification : tout nouveau projet ou achat d’IA passe par le référent, qui qualifie le niveau de risque AI Act et le volet RGPD en une seule analyse. Unifiez l’outillage : un seul registre couvrant traitements et systèmes d’IA, des AIPD articulées avec les FRIA, un seul dossier de preuves. Formez : le DPO d’abord, les équipes ensuite — l’obligation de littératie IA est contrôlable depuis août 2026, comme le rappelle notre analyse du Digital Omnibus.
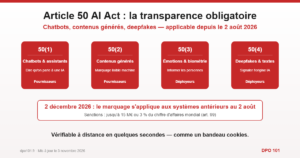
C’est exactement le modèle que nous pratiquons : un DPO externalisé qui porte les deux conformités d’un même geste, outillé par Comply101 — registre unifié RGPD + IA, analyses d’impact et dossier de preuves au même endroit. Pour les obligations déjà applicables, commencez par la transparence : notre guide de l’article 50 (chatbots et contenus générés).
La checklist de conformité AI Act — gratuite
Inscrivez-vous à la newsletter DPO 101 et recevez par e-mail la checklist complète de conformité AI Act — 47 actions concrètes réparties sur 17 onglets, prête à l’emploi. En bonus chaque mois : nos analyses et décryptages sur la réglementation IA.
Notre newsletter est fondée sur votre consentement à la recevoir. Désinscrivez-vous à tout moment en un clic. En savoir plus
FAQ — DPO et AI Act
L’AI Act impose-t-il de désigner un DPO ou un référent IA ?
Non. L’AI Act ne mentionne pas le DPO et n’impose aucun « référent IA » ou « AI officer ». Mais la conformité doit bien être portée par quelqu’un : la CNIL rappelle que le DPO doit être associé dès que l’IA traite des données personnelles, ce qui est le cas de la grande majorité des systèmes.
Le DPO peut-il être désigné référent IA ?
Oui, et c’est souvent le choix le plus efficace : six chantiers sur sept de la conformité IA (registre, analyses d’impact, transparence, fournisseurs, documentation, sensibilisation) prolongent des processus RGPD qu’il maîtrise. Il faut en revanche étendre formellement sa lettre de mission et lui donner les moyens, notamment en formation.
FRIA et AIPD, est-ce la même chose ?
Non, mais elles sont cousines : la FRIA (article 27 AI Act) évalue l’impact d’un système d’IA à haut risque sur les droits fondamentaux, l’AIPD (article 35 RGPD) l’impact d’un traitement sur la protection des données. Méthodologiquement proches, elles gagnent à être menées de façon articulée, par la même personne, dans le même dossier.
Par quoi le DPO doit-il commencer sur l’AI Act ?
Par l’inventaire des systèmes d’IA utilisés et achetés, leur qualification au regard des niveaux de risque, puis le traitement des obligations déjà applicables : transparence de l’article 50 et littératie IA des équipes. Le calendrier du haut risque (décembre 2027 – août 2028) se planifie ensuite, sans urgence mais sans pause.
Article rédigé par Assaf Bensoussan, DPO externe et fondateur de DPO 101, cabinet de conseil en protection des données (500+ structures accompagnées). Mis à jour le 3 novembre 2026.
Sources : CNIL / AFCDP / Afpa, Observatoire des DPO, « Les DPO à l’heure de l’IA », 22 septembre 2026 ; règlement (UE) 2024/1689, articles 27 et 50 ; RGPD, articles 28, 30, 35 et 37.